Securitas meets Frankfurt: KRITIS, Resilienz und das neue KRITIS-Dachgesetz im Mittelpunkt
Mit der Veranstaltung Securitas meets Frankfurt lud Securitas Deutschland am 15. April 2026 Entscheiderinnen und Entscheider aus Wirtschaft, Politik, Medien und Sicherheitsbranche in den Frankfurter F.A.Z. Tower ein. Im Mittelpunkt stand die Frage, wie gut die Rhein Main Region – als einer der bedeutendsten Energie-, Finanz-, Logistik- und Digitalstandorte Europas – auf aktuelle und künftige Bedrohungslagen vorbereitet ist. Besonderes Augenmerk galt dem Schutz kritischer Infrastrukturen (KRITIS) vor dem Hintergrund wachsender hybrider Risiken.
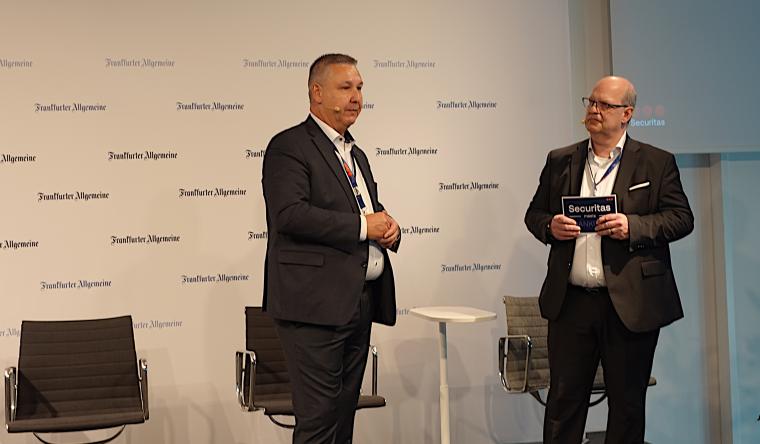
Den inhaltlichen Auftakt übernahm Anja Wagner-Scheid, innenpolitische Sprecherin der CDU-Landtagsfraktion Saarland. In ihrem Beitrag ordnete sie die sicherheitspolitische Lage Deutschlands im Kontext hybrider Bedrohungen ein und betonte die zentrale Bedeutung resilienter Infrastrukturen. Mit Blick auf das KRITIS-Dachgesetz, das am 17. März 2026 durch den Bundesrat verabschiedet und in Kraft gesetzt wurde, sprach sie von einem „längst überfälligen Schritt“, um Deutschland widerstandsfähiger gegenüber physischen Angriffen und Sabotageakten zu machen. Gleichzeitig machte sie deutlich, dass das neue Gesetz kein Allheilmittel sei, sondern einen verbindlichen Ordnungsrahmen schaffe, der nun mit Leben gefüllt werden müsse.
Konkret sieht das KRITIS-Dachgesetz erstmals bundeseinheitliche, sektorübergreifende Mindestanforderungen für den physischen Schutz kritischer Anlagen vor. Betreiber sind verpflichtet, systematische Risikoanalysen durchzuführen, Resilienzmaßnahmen umzusetzen und Sicherheitsvorfälle zu melden. Damit ergänzt das Gesetz bestehende Regelwerke wie das BSI-Gesetz und die NIS2-Richtlinie um einen eigenständigen Fokus auf die physische Sicherheit kritischer Einrichtungen.
Technologische und organisatorische Resilienz
Im zweiten Vortrag beleuchtete Jürgen Seiler, Head of Business Development bei Dallmeier electronic, die wachsende Bedrohungslage für KRITIS-Betreiber aus technologischer Perspektive. Anhand aktueller Vorfälle und Studien verwies er auf die zunehmende Verflechtung von physischer Sicherheit und Cybersicherheit. Sowohl das KRITIS-Dachgesetz als auch die NIS2-Richtlinie seien Ausdruck einer veränderten europäischen Sicherheitsarchitektur, die digitale Souveränität und robuste Sicherheitskonzepte stärker in den Mittelpunkt rücke.
Medien, Information und Vertrauen als kritische Ressource
Einen besonderen Akzent setzte der Beitrag von Björn Lotz, CTO der Frankfurter Allgemeine Zeitung. Er zeigte auf, welche Rolle Medien als „kritische Infrastrukturen“ im weiteren Sinne spielen und wie essenziell der Schutz redaktioneller Inhalte für Glaubwürdigkeit und Vertrauen ist. Die größte Bedrohung sehe man weniger in der Technik als im Faktor Mensch. Um die redaktionelle Unabhängigkeit zu sichern, setze die FAZ konsequent auf eine hohe Eigenständigkeit ihrer IT-Architektur und auf das Prinzip „Exit by Design“, um maximale Resilienz gegenüber geopolitischen Verwerfungen zu erreichen.
Krisenvorsorge und Reisesicherheit
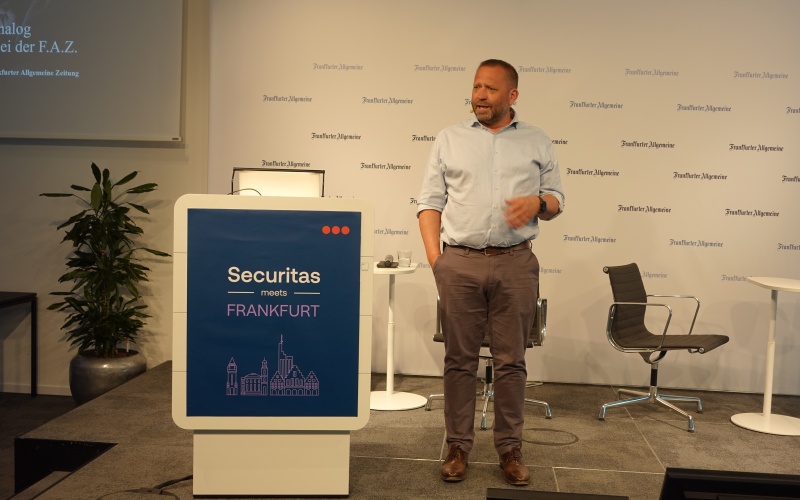
Abgerundet wurde das Vortragsprogramm durch Wolfgang Hofmann von International SOS. Er stellte die DIN SPEC 14027 und ISO 31030 vor und erläuterte, wie strukturierte Reiserisikomanagementsysteme Unternehmen dabei unterstützen, Mitarbeitende und Unternehmenswerte vor, während und nach Reisen zu schützen – ein Aspekt, der angesichts globaler Unsicherheiten und den jüngsten Entwicklungen am persischen Golf weiter an Bedeutung gewinnt.
Rolle der Sicherheitswirtschaft im Ernstfall
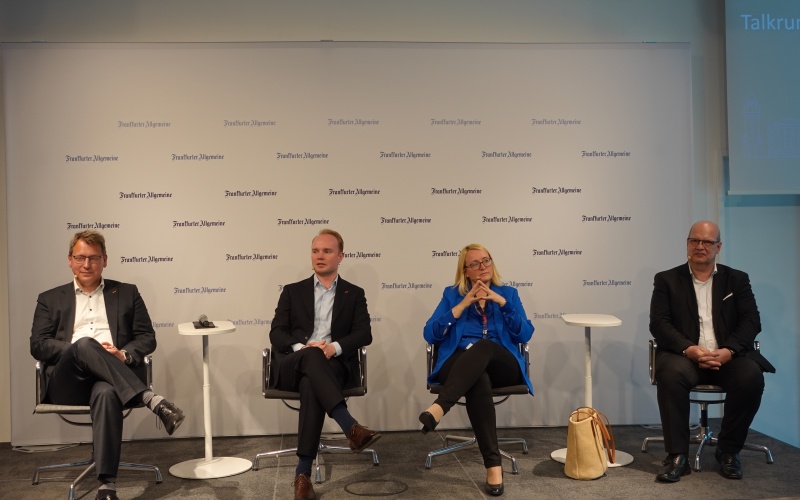
In der abschließenden Podiumsdiskussion diskutierten Vertreter aus Politik, Sicherheitswirtschaft und Public Affairs die praktischen Konsequenzen des KRITIS-Dachgesetzes. Einigkeit bestand darin, dass insbesondere im Mittelstand noch erheblicher Aufklärungsbedarf über aktuelle Bedrohungslagen besteht. Gleichzeitig wurde die private Sicherheitswirtschaft als unverzichtbarer Partner für Prävention, Krisenbewältigung und den Schutz kritischer Infrastrukturen hervorgehoben – sowohl auf lokaler als auch auf nationaler Ebene.
Teil einer bundesweiten Dialogreihe
Securitas meets Frankfurt ist Teil der neuen bundesweiten Dialogreihe „Securitas meets“, mit der Securitas an mehreren Standorten Entscheider aus KRITIS, Wirtschaft und öffentlicher Verwaltung zusammenbringt. Ziel des Formats ist es, regionale Sicherheitslagen zu beleuchten, den Austausch zwischen Akteuren zu fördern und konkrete Impulse für mehr Resilienz zu liefern – ganz im Sinne des Leitsatzes: Sicherheit beginnt mit Dialog.
Business Partner
Securitas Holding GmbHPotsdamer Str. 88
10785 Berlin
Deutschland

Meist gelesen
Vernetzte Sicherheit: Wie integrierte Sicherheitslösungen Risiken steuern und regulatorische Anforderungen erfüllen
Geopolitische Spannungen, hybride Bedrohungen, Cyberangriffe, Vandalismus und steigende Anforderungen an die Resilienz von Organisationen verändern die Rahmenbedingungen, unter denen Sicherheitskonzepte entwickelt und umgesetzt werden müssen. Gleichzeitig wächst der regulatorische Druck. Die AES/NSL von Klüh Security erfüllt mit Zertifizierungen nach VdS 3137/DIN EN 50518, VdS 3138, DIN EN 17483-1 sowie ISO 27001 zentrale Anforderungen an Leitstellenbetrieb, KRITIS-Schutz und Informationssicherheit.
KRITIS-Dachgesetz: Jetzt wird Sicherheit Pflicht
Was KRITIS-Betreiber jetzt wissen müssen über die neuen Pflichten zur physischen Sicherheit
KRITIS-Dachgesetz: Neue Prüfleitlinie bewertet Widerstandsfähigkeit von Zaunanlagen im Perimeterschutz
Widerstandsfähigkeit von Zaunanlagen im Einklang mit dem Kritis-Dachgesetz
BHE-Kongress: Zwischen Perimeter, Cloud und KI – Neue Praxisfragen für Video und Zutritt
BHE-Fachkongress Videosicherheit und Zutrittssteuerung 2026: KI in der Videosicherheit, Cloud-Modelle, CRA/NIS2, Videoaufschaltung auf Leitstellen, Perimeterschutz, Biometrie und Besuchermanagement.
Generationenwechsel bei Elten: Hendrik van Elten über Wachstum, Marke und neue Anforderungen an Sicherheitsschuhe
Elten im Wandel: Hendrik van Elten über internationales Wachs-tum und moderne Sicherheitsschuhe