Verteidigungsindustrie im Visier: Cyberresilienz muss auch vor Quantenrisiken schützen
Die deutsche Bundesregierung stuft die Bedrohung für die Sicherheits- und Verteidigungsindustrie als hoch ein, das teilt Stormshield, europäischer Anbieter von Cybersicherheitslösungen, mit. In ihrer Antwort auf eine parlamentarische Anfrage vom September 2026 verweist die deutsche Bundesregierung auf Spionage, die verdeckte Beschaffung militärischer Technologien und Sabotage. Auch der Verfassungsschutzbericht 2025 des Bundesamtes für Verfassungsschutz (BfV) sowie der Jahresbericht 2025 des Militärischen Abschirmdienstes (MAD) dokumentieren die anhaltende Gefährdung durch Spionage, Sabotage und Cyberangriffe.
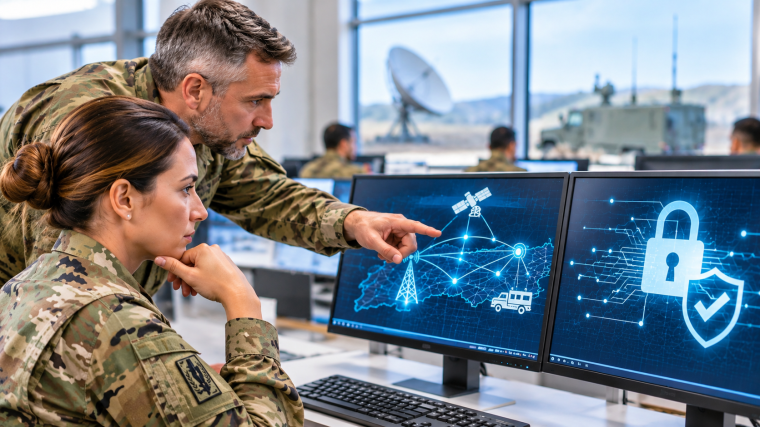
Der BSI-Lagebericht zur IT-Sicherheit in Deutschland 2025 beschreibt darüber hinaus eine weiterhin angespannte Bedrohungslage für Unternehmen. Für die Verteidigungsindustrie ist dies besonders relevant: Kleine und mittlere Zulieferer können zu Einfallstoren werden, über die Angreifer kritisches Know-how abschöpfen oder operative Fähigkeiten beeinträchtigen.
Kommunikation auch unter Störbedingungen aufrechterhalten
Der Krieg in der Ukraine zeigt, wie eng Cyberangriffe und elektromagnetische Störmaßnahmen zusammenwirken. Wird eine Verbindung gezielt gestört, fehlen der militärischen Führung unter Umständen genau die Informationen, die sie benötigt, um die Lage zu beurteilen und ihre Einheiten zu koordinieren. Der Angriff auf das Satellitennetz von Viasat verdeutlicht diese Gefahr. Militärische Kommunikationsnetze müssen deshalb mehr leisten, als Informationen vertraulich zu übertragen: Sie müssen auch dann funktionsfähig bleiben, wenn einzelne Verbindungen ausfallen oder gezielt beeinträchtigt werden.
Dafür müssen sich unterschiedliche Übertragungswege gegenseitig ergänzen und im Störungsfall ersetzen können. Satellitenverbindungen, Mobilfunk und mobile Ad-hoc-Netzwerke sind je nach Umgebung unterschiedlich gut verfügbar. SD-WAN ermöglicht es, ihre Qualität laufend zu bewerten und den Datenverkehr bei einer Störung automatisch auf eine verschlüsselte Ersatzverbindung umzuleiten.
Das dynamische Routing passt dabei auch die Sicherheitsfilterung an. Schutz vor Funkstörungen, Frequenzsprünge und dynamische Mesh-Vernetzung tragen zusätzlich dazu bei, die Verbindung unter schwierigen elektromagnetischen Bedingungen aufrechtzuerhalten.
Ein Ausweichweg darf allerdings keine neue Sicherheitslücke schaffen. Gerade wenn sensible Daten über öffentliche Mobilfunknetze oder private Satelliteninfrastrukturen übertragen werden, muss ihr Schutz unabhängig vom jeweiligen Transportnetz gewährleistet sein. Secure Overlays nach dem Zero-Trust-Prinzip begrenzen deshalb den Zugriff auf die tatsächlich benötigten Anwendungen und reduzieren durch Mikrosegmentierung die Angriffsfläche.
Da die lokale Firewall keine eingehenden Ports öffnen muss, können Angreifer interne Ressourcen schwerer auskundschaften. So bleibt die Kommunikation nicht nur verfügbar, sondern auch geschützt, wenn sich die Übertragungsbedingungen ändern.
Heute abgefangen, morgen entschlüsselt
Zur operativen Resilienz kommt eine zweite, langfristige Herausforderung: „Harvest Now, Decrypt Later“. Dabei werden verschlüsselte Informationen schon heute abgefangen und gespeichert, um sie später möglicherweise mit Quantencomputern zu entschlüsseln. Während aktuelle Zielkoordinaten nach kurzer Zeit ihren Wert verlieren können, müssen Staatsgeheimnisse, Konstruktionspläne und das technologische Know-how der Verteidigungsindustrie oft 10 bis 30 Jahre vertraulich bleiben.
Eine Antwort darauf ist die hybride Post-Quanten-Kryptografie, wie sie die französische Cybersicherheitsbehörde ANSSI empfiehlt: Klassische Verschlüsselungsverfahren werden mit Post-Quanten-Mechanismen wie ML-KEM-768 oder FrodoKEM kombiniert. Genauso wichtig ist Krypto-Agilität – also die Möglichkeit, Algorithmen an neue Standards anzupassen, ohne die Hardware ersetzen zu müssen.
Souveränität erfordert technische Kontrolle
Langfristige Sicherheit setzt auch Transparenz beim Quellcode, Kontrolle über Software-Abhängigkeiten und Hoheit über kryptografische Schlüssel voraus. Europäische Anbieter und überprüfbare Open-Source-Komponenten können dazu beitragen, die technologische und kommerzielle Unabhängigkeit des Verteidigungssektors zu sichern. Gefragt ist daher keine isolierte Sicherheitslösung, sondern eine Architektur, die resiliente Kommunikation, Zero Trust und zukunftsfähige Kryptografie zusammenführt.