Layer-2-Verschlüsselung schützt KRITIS- und OT-Netze
Kritische Infrastrukturen sind auf eine zuverlässige und sichere Kommunikation angewiesen. Layer-2-Verschlüsselung schützt Steuerungs-, Status- und Betriebsdaten direkt auf der Ethernet-Ebene – mit hoher Performance, geringer Latenz und ohne grundlegende Änderungen an bestehenden Netzwerkarchitekturen. Ein Beitrag von Uwe Greunke, Leiter Business Segment KRITIS, Rohde & Schwarz Networks and Cybersecurity.
Ob Energieversorgung, Verkehr oder Wasserwirtschaft: Leitstellen und Rechenzentren kommunizieren heute mit zentralen Liegenschaften – von Umspannwerken, Talsperren, Stellwerken oder Pumpstationen bis zu technischen Außenstellen. Die Integrität der übertragenen Daten ist für einen sicheren und stabilen Betrieb entscheidend.
Da diese Kommunikation häufig über öffentliche oder gemeinsam genutzte Netze erfolgt, müssen die übertragenen Daten über den gesamten Übertragungsweg vor unbefugtem Zugriff und Manipulation geschützt werden.
Schutz direkt auf der Ethernet-Ebene
Eine Möglichkeit zur Absicherung dieser Kommunikation ist die Verschlüsselung auf Layer 2 des OSI-Modells. Dabei wird die Ethernet-Verbindung zwischen zwei Standorten durchgängig geschützt.
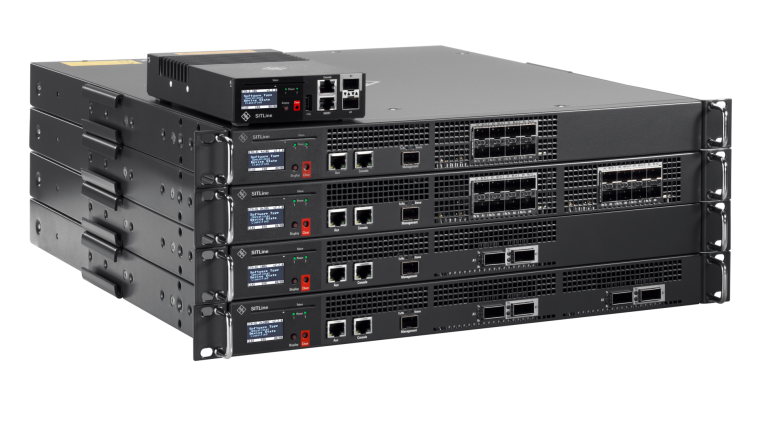
R&S SITLine ETH wird an den Endpunkten der Übertragungsstrecke eingesetzt und verhält sich im Netzwerk wie ein transparentes, verschlüsseltes Kabel. Der Vorteil: Bestehende Netzwerkstrukturen, Anwendungen und Betriebsprozesse können weitgehend erhalten bleiben.
Gerade für gewachsene KRITIS- und OT-Infrastrukturen ist dies relevant. Betreiber können das Sicherheitsniveau ihrer Standortkommunikation erhöhen, ohne die vorhandene Netzwerkarchitektur grundlegend neu aufzubauen.
Sicherheit ohne Kompromisse bei der Performance
In OT-Umgebungen geht es nicht allein um Vertraulichkeit. Die Integrität von Steuerungsdaten ist aber ebenfalls entscheidend. Manipulierte Datenpakete müssen als solche sicher erkannt werden – gleichzeitig darf die Performance zeitkritische Prozesse nicht beeinflussen.
R&S SITLine ETH setzt dafür auf hardwarebasierte AES-256-GCM-Verschlüsselung. Eine FPGA-basierte Architektur ermöglicht die Verschlüsselung mit nur wenigen Mikrosekunden zusätzlicher Latenz und nahezu vollständiger Nutzung der verfügbaren Bandbreite. Damit eignet sich die Technologie auch für datenintensive und zeitkritische KRITIS- und OT-Anwendungen.
Von der Außenstelle bis zum Rechenzentrum
Die Einsatzmöglichkeiten reichen von der Anbindung dezentraler KRITIS-Liegenschaften über die Standortvernetzung mittels Provider-Netzen bis zur Kopplung redundanter Rechenzentren. Auch Video-, Zutritts-, Alarm- und Sensordaten kritischer Gebäude können über den gesamten Übertragungsweg geschützt werden.
Mit R&S SITLine ETH-S für Standort- und Edge-Anbindungen bis 10 GBit/s und R&S SITLine ETH-XL für hochperformante Rechenzentrums- und Backbone-Verbindungen bis 100 GBit/s lässt sich die Lösung an unterschiedliche Bandbreiten- und Einsatzanforderungen anpassen.
Security als integraler Bestandteil der Infrastruktur
Layer-2-Verschlüsselung setzt dort an, wo sensible Daten übertragen werden: auf dem Datenweg selbst. Sie schützt Kommunikation über eigene ebenso wie über öffentliche oder gemeinsam genutzte Netze und lässt sich transparent in bestehende Ethernet-Infrastrukturen integrieren.
So entsteht eine leistungsfähige Security-Schicht für kritische Infrastrukturen, die Vertraulichkeit und Integrität mit geringer Latenz, hoher Bandbreite und einfacher Integration verbindet – und damit einen wichtigen Beitrag zu resilienten und performanten OT-Netzwerken leistet.