Cyberresilienz in der Automatisierung: Von Security by Design bis Secure by Default
Mit dem Cyber Resilience Act werden verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen schon bald zur Pflicht. Bereits heute verändern die neuen Vorgaben Prozesse und Verantwortlichkeiten, etwa bei der Meldung und Veröffentlichung von Schwachstellen. Moderne Securitykonzepte und umfassende Schutzmaßnahmen schaffen dabei die Grundlage für eine zukunftssichere Umsetzung der Anforderungen.
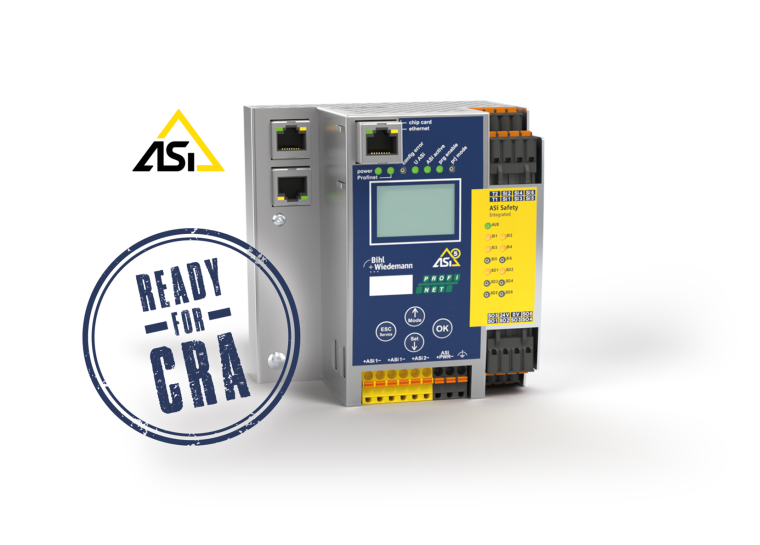
Mit dem Cyber Resilience Act (CRA) – offiziell Verordnung (EU) 2024/2847 – beabsichtigt die Europäische Union langfristig die Stärkung der Resilienz vernetzter industrieller Systeme und eine Harmonisierung der Sicherheitsanforderungen im EU-Binnenmarkt. Der CRA gilt für alle Produkte, die digitale Elemente enthalten oder die Verarbeitung und Kommunikation von Daten ermöglichen – sowohl in Form von Hardware als auch von Software. Damit gilt der CRA in der Praxis für alle industriellen und vernetzbaren Automatisierungskomponenten – und somit auch für Produkte, die auf den Verdrahtungs- und Automatisierungstechnologien ASi-3 und ASi-5 sowie auf deren sicherheitszertifizierten Ausprägungen ASi Safety at Work und ASi-5 Safety basieren.
In Kraft getreten ist der CRA bereits am 11. Dezember 2025. Ab dem 11. Dezember 2027 wird er verpflichtend anzuwenden sein, wobei Meldepflichten bereits ab dem 11. September 2026 gelten. An Aktualität mangelt es dem CRA also nicht, ebenso wenig wie an der Relevanz für Betreiber, Integratoren und in besonderem Maße für Hersteller von Produkten mit digitalen Elementen, die Daten speichern, verarbeiten oder übertragen, mit Netzwerkschnittstellen ausgestattet sind und die Software ausführen oder in eine solche eingebettet sind. Alles Merkmale, die auf das Produktportfolio von Bihl+Wiedemann zutreffen, weshalb das Unternehmen hinsichtlich der CRA-Konformität seiner Automatisierungslösungen alle Register zieht.
Inhalt:
- CRA: Verordnung (noch) ohne normative Basis
- „Defence in Depth“ durch „Security by Design“
- AS-Interface: cybersichere Architektur und Kommunikation
- CRA-konforme Updates von Geräten: zertifikatsbasiert verschlüsselt und TÜV-geprüft
- Benutzerverwaltung als CRA-konformes Security-Tool
- Secure by Default“: sicher mit Beginn der Anwendungspflicht verfügbar
- CRA im Kontext von Altanlagen und Ersatzteilen
CRA: Verordnung (noch) ohne normative Basis
Da es sich beim CRA um eine Verordnung handelt, nicht aber um eine harmonisierte Norm, hat die Europäische Union am 3. Februar 2025 einen entsprechenden Normungsauftrag an die europäischen Standardisierungsorganisationen gestellt. Um dennoch Sicherheitsarchitekturen im Sinne des CRA realisieren zu können, orientiert sich Bihl+Wiedemann, wie auch viele andere Automatisierungshersteller, an den geltenden Sicherheitsnormen IEC 62443-4-1: Anforderungen an die sichere Softwareentwicklung – inklusive Threat Modeling, sowie IEC 62443-4-2: Technische Security-Anforderungen für Komponenten, die zum Beispiel Themen wie Schutz vor Denial of Service (DoS, Beeinträchtigung der Verfügbarkeit), Authentifizierung und Logging (Protokollieren von Sicherheitsereignissen) betrifft. Es ist davon auszugehen, dass eine Weiterentwicklung dieser Normen für den CRA harmonisiert, das heißt als Stand der Technik gemäß CRA akzeptiert wird.
„Defence in Depth“ durch „Security by Design“
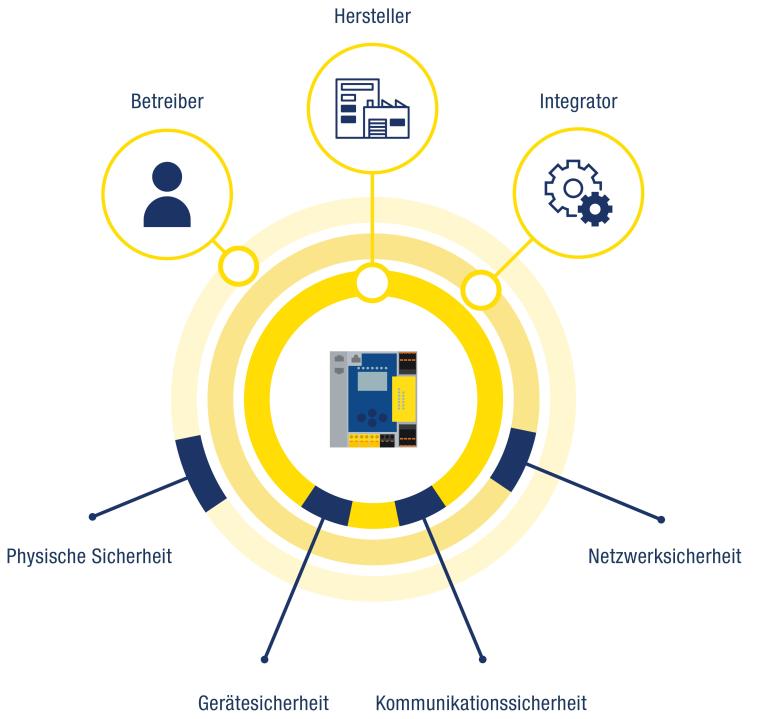
„Security by Design“ zielt darauf ab, Produkte mit digitalen Elementen zu entwickeln, die frei von Schwachstellen und robust gegen Cyberangriffe sind. Die Sicherheit der Hard- und Software wird also bereits im Entwicklungsprozess – beim Design der Produkte – berücksichtigt und in deren kompletten Lebenszyklus integriert. Cybersicherheit wird hierbei durch eine Kombination mehrerer technischer und organisatorischer Schutzebenen erreicht. Diese „Defence in Depth“ gewährleistet auch bei Versagen einzelner Maßnahmen ein hohes Schutzniveau gegen Angriffe durch mögliche Einfallstore in externen und internen Netzwerken. Dementsprechend folgen die neuesten Produkte von Bihl+Wiedemann als Hersteller einem solchen mehrschichtigen Sicherheitskonzept.
AS-Interface: cybersichere Architektur und Kommunikation
Technologiebedingt bieten ASi-3 und ASi-5 von Haus aus eine cybersichere Architektur, denn beide gewährleisten durch besondere Kommunikationsmethoden – spezielle sin2-Pulse bei ASi-3, ein angepasstes, digitales Mehrträger-Modulationsverfahren OFDM (Orthogonal Frequency Division Multiplexing) mit dynamischer Frequenzzuweisung bei ASi-5 – sowie durch eine physische Entkopplung zwischen TCP/IP und der Feldebene eine besonders abhörsichere Kommunikation mit minimaler Angriffsfläche. Damit sind ASi-3 und ASi-5 Netzwerke und Geräte weitaus abhörsicherer als vorhandene Ethernet-Protokolle, bei denen die Datenübertragung grundsätzlich durch handelsübliche Komponenten mitgelesen werden kann.
Neben der Datenübertragung und dem kommunikativen Bruch ist die verschlüsselte Kommunikation ein weiteres Security-Merkmal dieser ASi-5 Gateways. Hierbei erhalten TCP/IP-Geräte individuelle SSL-Zertifikate. Bei der Kommunikation über IT-Schnittstellen wie OPC UA und REST-API werden AES-256 bzw. TLS eingesetzt. Für die Feldbuskommunikation werden ebenfalls entsprechende Sicherheitsmechanismen berücksichtigt, soweit und sobald sie verfügbar sind. Und auch der Datenaustausch in Safe Link zur einfachen, flexiblen und sicheren Verbindung verschiedener Anlagenteile kann über ein DTLS-basiertes Verfahren (Datagram Transport Layer Security) verschlüsselt werden. Damit lassen sich die Geräte von Bihl+Wiedemann nahtlos in bestehende IT-Security Konzepte integrieren. Und auch die Kommunikation der PC-Konfigurations- und Diagnose-Software ASIMON360 mit den ASi Gateways geschieht künftig über einen sicheren Kanal.
CRA-konforme Updates von Geräten: zertifikatsbasiert verschlüsselt und TÜV-geprüft
Ein weiteres Cybersecurity-Merkmal aller modernen Ethernet/ASi Gateways und Sicherheitssteuerungen sowie der Module der neuesten ASi Technologie ist ihre Updatefähigkeit, denn dadurch können aktuelle und zukünftige Sicherheitslücken, die Angreifern Zugang verschaffen können, schnell und effektiv geschlossen werden. Geräte, die bereits heute in Maschinen und Anlagen eingesetzt werden, können etwa beim Inkrafttreten neuer regulatorischer Anforderungen – in diesem Fall dem Cyber Resilience Act – durch Firmware-Updates immer auf den aktuellen Sicherheitsstand gebracht und, dank signierter Firmware, so auch noch lange nach der Erstinbetriebnahme an zukünftige Sicherheitsanforderungen angepasst werden. Die Updates sind durch eine zertifikatsbasierte Ende-zu-Ende-Verschlüsselung zwischen dem Update-Server und dem zu aktualisierenden Gerät geschützt und erfüllen die Integritätsanforderungen gemäß ZVEI. Das TÜV-geprüfte Verfahren ist auch für Firmware bei Safety-Produkten zugelassen.
Benutzerverwaltung als CRA-konformes Security-Tool
Insbesondere in seinen komplexeren, parametrierbaren Geräten – also Gateways und Safety Gateways – sieht Bihl+Wiedemann eine zentrale Benutzerverwaltung vor, die im Rahmen der CRA-Anforderungen entwickelt wird, künftig einen Großteil der Security-Anforderungen abdeckt und gleichzeitig die Grundlage für die folgenden zentralen Cybersecurity-Mechanismen bildet:
- Authentisierung: Geräte stellen sicher, dass sich ein Benutzer am Display, Webserver oder über die PC-Software anmelden muss,
- Autorisierung: Rollenlogik, die definiert, welche Funktionen ein Benutzer ausführen darf,
- Integrität der Kommunikation zwischen PC-Software und Gerät,
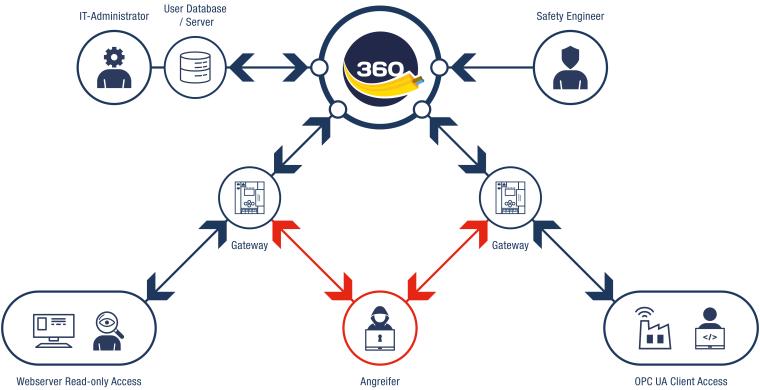
- kontrollierter Zugriff über Webserver, OPC UA und REST-API,
- Vertraulichkeit sensibler Parameter.
IT- und Automatisierungsverantwortliche können dann über die PC-Software Asimon360 von Bihl+Wiedemann Benutzerkonten mit individuellen Zugangsdaten und Rollen anlegen. Diese Benutzer- und Authentifikationsdaten werden in eine Datenbank geschrieben, die auf einem konfigurierten Server läuft. Im Rahmen der sicheren Erstinbetriebnahme eines (Safety) Gateways werden die Benutzerinformationen im Gerät gespeichert, können aber dann, wenn es zu Änderungen im Rahmen der Benutzerverwaltung kommt, entsprechend aktualisiert werden.
Die zentrale Benutzerverwaltung ist somit ein komfortables Tool für die individuelle Vergabe von Zugriffsrechten. Ob sie als organisatorische Maßnahme vom Integrator oder Betreiber aber auch benötigt wird oder ob die CRA-Anforderungen auf andere Art und Weise gelöst werden können, hängt vom Sicherheitskonzept der Anlage ab – das entweder Zugriffssteuerung und Nachvollziehbarkeit verlangt oder eben nicht. In bestimmten Fällen können auch das Verschließen des Schaltschranks gegen unbefugten Zugriff, ein Security-Siegel über dem Chipkarten-Slot eines ASi Gerätes mit Chipkarte oder die geschützte Verlegung der Ethernetkabel ausreichend sein. In den meisten modernen Anlagen wird jedoch eine rollenbasierte Benutzerverwaltung zum zentralen Bestandteil der Sicherheitsstrategie gehören, um unbefugte Änderungen zu verhindern und Systemzugriffe transparent zu dokumentieren.
Secure by Default“: sicher mit Beginn der Anwendungspflicht verfügbar
Mit Beginn der Anwendungspflicht des CRA am 11. Dezember 2027 dürfen Produkte mit digitalen Elementen in der EU nur dann CE-gekennzeichnet und vertrieben werden, wenn sie die CRA-Anforderungen erfüllen. Für Bihl+Wiedemann bedeutet dies unter anderem, dass spätestens zu diesem Zeitpunkt alle Geräte – in der Regel Gateways – „secure by default“ ausgeliefert werden müssen, sie also das Werk im sicheren Grundzustand verlassen. Dabei steht dem Erstbenutzer dann gemäß Least Privilege Prinzip nur noch eine für die sichere Inbetriebnahme über die PC-Software Asimon360 notwendige minimale Kommunikationsschnittstelle zur Verfügung. Alle anderen Schnittstellen und Protokolle sind zur Minimierung möglicher Angriffsflächen standardmäßig deaktiviert. Der Inbetriebnahmeverantwortliche authentifiziert dabei zunächst das Gateway und stellt so sicher, dass eine Verbindung zum richtigen Gerät aufgebaut wird. Die benötigten Dienste und Schnittstellen werden zuvor in der Software-Suite konfiguriert. Im Rahmen der sicheren Inbetriebnahme werden diese Einstellungen inklusive Benutzerverwaltung anschließend in das Gerät übertragen. Dadurch lassen sich benötigte Funktionen komfortabel konfigurieren und gleichzeitig kontrolliert und nachvollziehbar aktivieren.
Der Integrator oder der Anwender wird jedoch auch in der Lage sein, in seiner Verantwortung den Security-by-Default-Modus zu deaktivieren, sofern dies auf Basis der Risikobeurteilung der Anlage und des jeweiligen Sicherheitskonzepts zulässig ist. Wie im heutigen Auslieferungszustand ist dann die Benutzerverwaltung deaktiviert. Ports und Dienste sind offen und das Gerät kann dann auch ohne Asimon360 betrieben werden.
CRA im Kontext von Altanlagen und Ersatzteilen
Mit der Einführung des CRA hat die EU gleichzeitig einen Bestandsschutz für Anlagen beschlossen, die bis zur vollständigen Anwendungspflicht bereits in Betrieb sind. So besteht für Anlagenbetreiber keine rechtliche Verpflichtung, vorhandene Bestandsanlagen CRA-konform zu machen. Ebenso wenig muss der Betreiber beim Austausch eines Altgerätes ein neues, CRA-fähiges Ersatzgerät einbauen – ein älteres Originalteil, das vielleicht noch im Ersatzteillager verfügbar ist, darf verwendet werden. Konsequenterweise ist es damit Herstellern gestattet, auch nach dem 11. Dezember 2027 Originalkomponenten ohne CRA-Konformität als Ersatzteil bereitzustellen. Alle benötigten Geräte werden auch künftig bei Bihl+Wiedemann erhältlich sein. Allerdings empfiehlt das Unternehmen die Verwendung von CRA-konformen Ersatzteilen für den Austausch von defekten Geräten in Bestandsmaschinen. Da funktional und integrationstechnisch identische Geräte ausgewechselt werden, sind keine Änderungen an der Maschine erforderlich und die Konfiguration wird deutlich erleichtert.