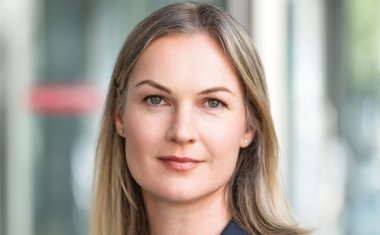
CHEManager-Talk: Mirco W Kloss, Business Development Manager Operational Technology DACH bei Fortinet
Produktionsanlagen, Leitsysteme, Labore und Qualitätssysteme sind heute eng vernetzt. Damit wachsen Effizienz und Transparenz, zugleich aber auch die Cyberrisiken. Im Talk mit unserer Schwesterpublikation CHEManager erläutert Mirco Kloss, Business Development Manager Operational Technology DACH bei Fortinet, warum OT-Security für Chemie- und Pharmaunternehmen zu einer Frage von Produktionsfähigkeit, Datenintegrität, Produktqualität und regulatorischer Compliance geworden ist.
Q&A
Sie haben eine Frage an unseren Talk-Gast?
Fragen Sie direkt – schnell und unkompliziert:
Weitere SicherMacher



Fortinet entwickelt Cybersecurity-Lösungen für IT-, Cloud- und industrielle Umgebungen. Für Operational Technology adressiert das Unternehmen unter anderem die Erkennung und Bewertung von Assets, die Segmentierung von Netzwerken, abgesicherte Fernzugriffe sowie Monitoring- und Reaktionsprozesse. In Chemie und Pharma treffen diese Aufgaben auf besonders hohe Anforderungen an Anlagenverfügbarkeit, Produktqualität, Datenintegrität und nachvollziehbare Prozesse. Damit berührt OT-Security nicht nur die technische Absicherung von Produktionssystemen, sondern ebenso Business Continuity, Qualitätsmanagement und regulatorische Compliance.
Mirco Kloss über OT-Security, Data Integrity und resiliente Produktion
Produktionsanlagen, Prozessleitsysteme, Labore, Qualitätsmanagementsysteme und externe Dienstleister sind heute eng miteinander vernetzt. Mirco Kloss erläutert im Gespräch, warum dadurch neben der Effizienz auch die Angriffsfläche wächst. Ein erfolgreicher Cyberangriff kann Produktionsabläufe unterbrechen, Lieferfähigkeit und Qualitätsprozesse beeinträchtigen und wirtschaftliche Schäden verursachen. OT-Security wird damit zu einer Managementaufgabe, die technische Sicherheit, Geschäftskontinuität und Unternehmensresilienz verbindet.
Für Chemie- und Pharmaunternehmen ist zudem die Integrität qualitätsrelevanter Daten entscheidend. Digitale Informationen aus Produktion, Labor und Qualitätssicherung fließen in Qualitätsentscheidungen und Chargenfreigaben ein. Das Interview zeigt, warum Zugriffskontrollen, Audit Trails, sichere Authentifizierung, Netzwerksegmentierung und die Nachvollziehbarkeit von Änderungen sowohl für Security-Verantwortliche als auch für Qualitätsorganisationen relevant sind. Cybersecurity, GMP und GxP sollten deshalb nicht als voneinander getrennte Disziplinen behandelt werden.
Als praktische Prioritäten nennt Kloss Transparenz über die vorhandenen OT-Assets, die konsequente Segmentierung kritischer Systeme einschließlich kontrollierter Fernzugriffe sowie kontinuierliches Monitoring mit schnellen Reaktionsmöglichkeiten. Hinzu kommen regulatorische und normative Anforderungen: Neben NIS2 sowie GMP- und GxP-Vorgaben spielen in einzelnen Bereichen MDR und IVDR eine Rolle. IEC 62443 bietet als Industriestandard einen strukturierten, risikobasierten Rahmen für die Absicherung industrieller Automatisierungs- und Steuerungssysteme. Das Gespräch ordnet ein, wie Unternehmen Compliance, Datenintegrität, Produktqualität und Resilienz in einer gemeinsamen Sicherheitsstrategie zusammenführen können.