Assa Abloy erhält ISO-Zertifizierung 27001:2017
Als Hersteller von Sicherheitstechnik hat Assa Abloy einen hohen Anspruch an die Informationssicherheit und hat erfolgreich ein Informationssicherheits-Managementsystem (ISMS) nach DIN EN ISO 27001:2017 eingeführt und zertifiziert.
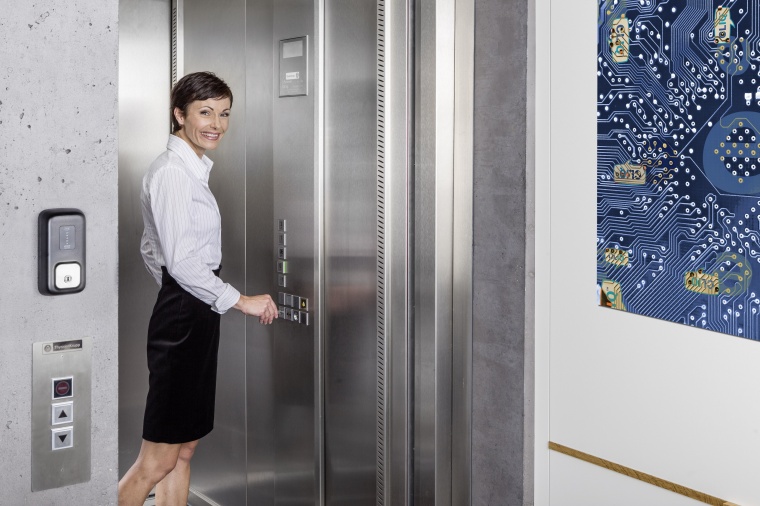
Cyberangriffe nehmen täglich an Umfang und Stärke zu. Der Schaden, der durch eine ineffiziente Informationssicherheit verursacht wird, kann fatal für Unternehmen sein. Sensible Informationen wie Verträge, Patente, Geschäftsberichte oder persönliche Daten gilt es, im Hinblick auf Vertraulichkeit, Integrität und Verfügbarkeit zu schützen. Die Einführung eines ISO 27001-zertifizierten ISMS hilft, Daten vor solchen Bedrohungen zu schützen. Als Hersteller für Sicherheitstechnik habe man schon immer hohe Anforderungen an die Informationssicherheit gestellt – genauso wie an die Sicherheit und Zuverlässigkeit der Produkte und Dienstleistungen, so Joachim Mahlstedt, Leiter Business Development Infrastruktur bei Assa Abloy.
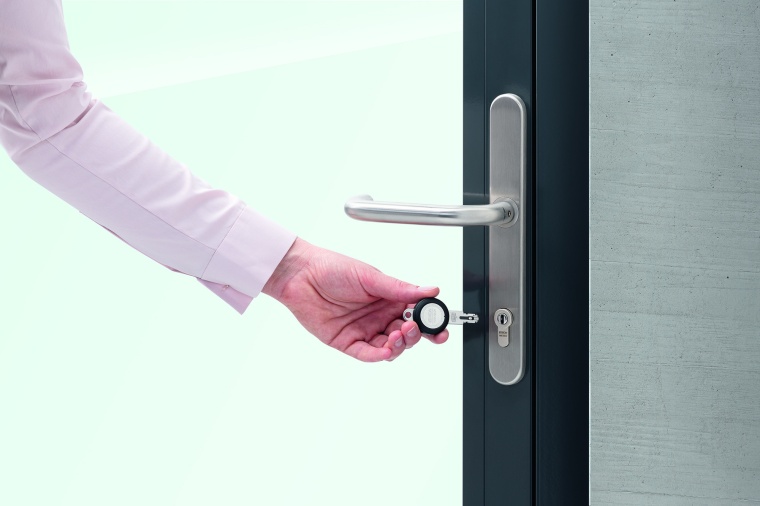
Das Unternehmen hat erfolgreich ein Informationssicherheits-Managementsystem (ISMS) nach DIN EN ISO 27001:2017 eingeführt und zertifiziert. Der Geltungsbereich ist „Entwicklung und Vertrieb sowie Betrieb und Pflege von Produkten und Servicedienstleitung für mechanische und elektromechanische Schließanlagen“. Für die Kunden sind Sicherheit und Anwenderfreundlichkeit große Themen. Die Produkte sollen immer und überall verfügbar sein, Individualisierung und Flexibilisierung sind da große Schlagwörter. Elektronische Schließsysteme haben in diesem Kontext einen besonderen Stellenwert, denn sie gliedern sich zwischen den zwei Welten mechanische Schließanlage und Zutrittskontrolle ein. Die neue Zertifizierung stellt sicher, dass die Produkte sicher sind und die gestiegenen Anforderungen an die Informationssicherheit erfüllen.
Mit einem Informationssicherheits-Managementsystem lässt sich die Informations- und IT-Sicherheit einer Organisation strukturiert aufbauen, nachweisen und kontinuierlich verbessern. Für eine Vielzahl von Unternehmen ist das besonders wichtig – zum Beispiel auch für Kritische Infrastrukturen (KRITIS), da viele Menschen von der reibungslosen Funktion der kritischen Leistungen abhängen. Durch den Dialog mit den Kunden habe man früh erkannt, dass eine solche Zertifizierung von beiderseitigem Vorteil ist, denn so erkenne man leicht, dass schon während der Entwicklung eines Produkts an die Informationssicherheit gedacht werde, so Joachim Mahlstedt.

Meist gelesen
Hacker-Alarm im Krankenhaus – Fraunhofer SIT trainiert Kliniken für den Ernstfall
Das Fraunhofer-Institut für Sichere Informationstechnologie (SIT) bietet besonders realitätsnahe Cyber-Krisen-Planspiele speziell für Krankenhäuser an.

PMeV unterstützt EU-Initiative für kritische Kommunikation (EUCCS)
Der Bundesverband Professioneller Mobilfunk (PMeV) unterstreicht die Bedeutung eines leistungsfähigen und interoperablen europäischen Ökosystems für einsatzkritische Kommunikationslösungen.
Genetec zeigt Security Center SaaS auf der Security Essen
Auf der Security Essen zeigt Genetec, wie Unternehmen die Reaktions- und Meldungsgeschwindigkeit in ihren Umgebungen für physische Sicherheit optimieren können.

PMeV gründet Arbeitskreis „Zivil-militärische Zusammenarbeit“
Der PMeV – Netzwerk sichere Kommunikation hat einen Arbeitskreis für die zivil-militärische Zusammenarbeit (ZMZ) gegründet. Zum Vorsitzenden wählten die Mitglieder des Arbeitskreises Dr. Stephan Gottwald (IABG).

Rohde & Schwarz liefert Sicherheitsscanner für das neue Terminal 3
Im Zuge der Inbetriebnahme des Terminal 3 des Frankfurter Flughafens werden auch neue Sicherheitskontrollspuren mit Millimeterwellenscannern von Rohde & Schwarz ausgestattet.