Audits bestehen, Risiken schließen: Neue Anforderungen an die physische Zutrittskontrolle durch KRITIS, NIS-2 und ISO 27001
KRITIS-Dachgesetz, NIS-2-Umsetzungsgesetz, DORA und der Anhang A.7 der ISO 27001:2022 rücken Lücken im physischen Zutritt, insbesondere im mechanischen Bestand, in den Audit-Fokus. Ein Beitrag von Michael Stuer, CEO von Portier Global. Das Unternehmen organisiert mechanische Schließanlagen für Organisationen mit komplexen Berechtigungsstrukturen und verbindet sie mit elektronischer Zutrittskontrolle und Identitätssystemen.
Weiterlesen mit Login
Noch nicht registriert?
Geschützter Bereich: Registrieren Sie sich jetzt kostenfrei und erhalten Sie vollen Zugriff auf alle exklusiven Inhalte von GIT SICHERHEIT. Mit unserem Newsletter senden wir Ihnen regelmäßig Top-Meldungen aus der Sicherheitsbranche sowie die aktuelle E-Ausgabe.
RegistrierenBusiness Partner
Portier Global17 Hinterland Dr
QLD 4557 Little Mountain
Australien
Meist gelesen

KRITIS-Konformität beginnt mit einer fundierten Gefahren- und Risikoanalyse
Ist mein Unternehmen KRITIS-relevant? Andreas Dannöhl zeigt, wie Sie Klarheit gewinnen und in die Umsetzung starten.
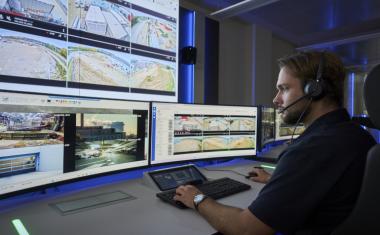
Vernetzte Sicherheit: Wie integrierte Sicherheitslösungen Risiken steuern und regulatorische Anforderungen erfüllen
Geopolitische Spannungen, hybride Bedrohungen, Cyberangriffe, Vandalismus und steigende Anforderungen an die Resilienz von Organisationen verändern die Rahmenbedingungen, unter denen Sicherheitskonzepte entwickelt und umgesetzt werden müssen. Gleichzeitig wächst der regulatorische Druck. Die AES/NSL von Klüh Security erfüllt mit Zertifizierungen nach VdS 3137/DIN EN 50518, VdS 3138, DIN EN 17483-1 sowie ISO 27001 zentrale Anforderungen an Leitstellenbetrieb, KRITIS-Schutz und Informationssicherheit.
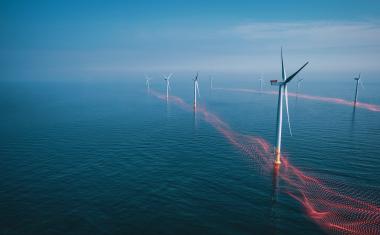
Glasfaser schützt Kritische Infrastrukturen: AP Sensing erkennt Risiken in Echtzeit über viele Kilometer
Glasfaser als Frühwarnsystem: Faseroptische Sensorik schützt Kritische Infrastrukturen mit Echtzeit Detektion über Kilometer
90 Jahre Dom Sicherheitstechnik: Vom Schließzylinder zur vernetzten Zutrittslösung
Tradition trifft Innovation: Dom Sicherheitstechnik feiert 90 Jahre Sicherheitstechnik und startet in eine neue Ära digitaler Zutrittslösungen
Security Essen 2026 - wo vernetzte Sicherheit erlebbar wird
Security Essen vom 22. bis 25. September 2026: Jetzt Messeticket sichern und Trends entdecken.