it-sa 2026: KI, NIS2 und digitale Souveränität prägen die Cybersecurity
Die it-sa 2026 zeigt: KI, NIS2, IT/OT-Sicherheit und digitale Souveränität verändern die Cybersecurity. GIT SICHERHEIT berichtet aus Nürnberg.
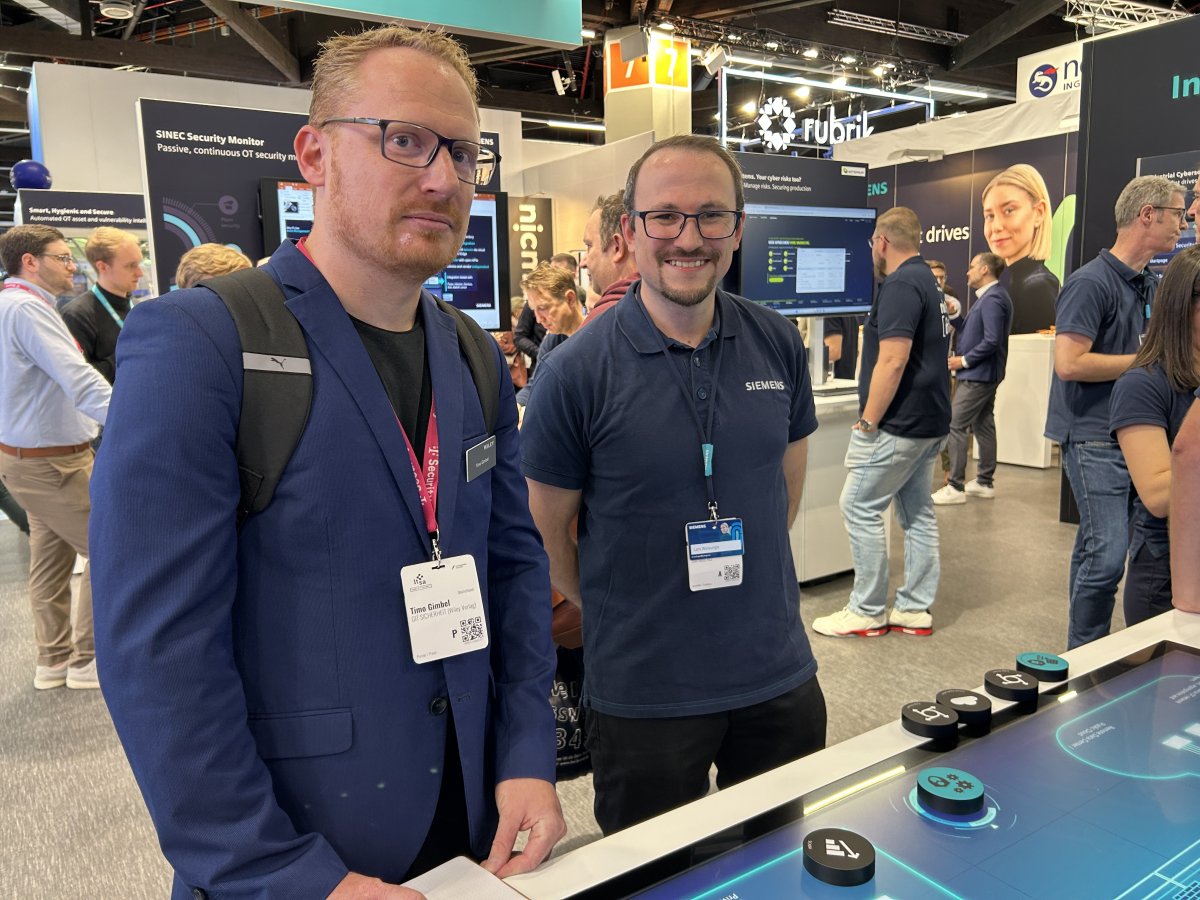
Die it-sa Expo&Congress ist auch 2026 der Ort, an dem sich ziemlich genau beobachten lässt, was die Cybersecurity-Branche gerade umtreibt. Vom 27. bis 29. Oktober 2026 trafen sich in Nürnberg Anbieter, Anwender und Security-Verantwortliche. Für die Redaktion von GIT SICHERHEIT ging es deshalb vor allem um eine Frage: Welche Themen werden aus dem Messetrend zum Sicherheitsthema für Unternehmen? Die Antworten reichen von NIS2 und IT/OT-Security über Identity Management und Security Operations Center bis zu KI, Cloud und digitaler Souveränität.
Die Dimension des Branchentreffs lässt sich bereits am Fachprogramm ablesen: Rund 430 Sessions verteilten sich nach Angaben des Veranstalters auf sechs offene Foren. Inhaltlich standen unter anderem der sichere Einsatz von KI, digitale Identitäten, Angriffserkennung, Cyberabwehr und Resilienz im Mittelpunkt.
Beim Rundgang der GIT-SICHERHEIT-Redaktion bestätigte sich diese Agenda. Wir sprachen unter anderem mit Siemens, Deutsche Telekom/T-Security, Rohde & Schwarz, Eset, Imprivata, Genua, Cordaware, Cancom, 8com, FTAPI und Stormshield und besuchten außerdem Unternehmen wie Fortinet, Palo Alto Networks, Secunet, Ionos, Schwarz Digits, Arctic Wolf, Drivelock und Synology.
Cybersecurity 2026: IT und OT wachsen sicherheitstechnisch zusammen
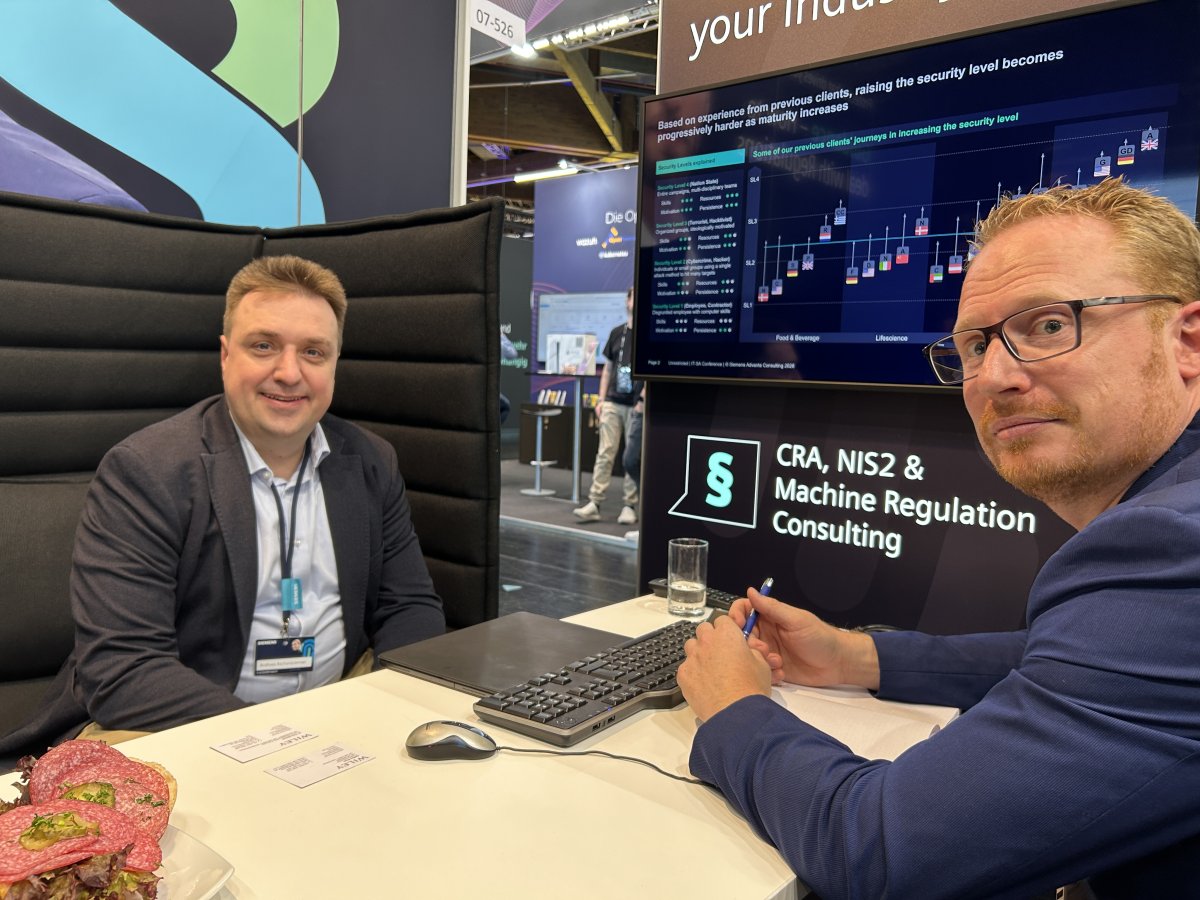
Eine der auffälligsten Entwicklungen ist die zunehmende Auflösung der Grenze zwischen klassischer IT-Sicherheit und Operational Technology. Das Thema zeigte sich besonders deutlich bei Siemens.
Im Gespräch mit Michael Metzler, Michael Grimm und Andreas Aschenbrenner wurde deutlich, dass Siemens dabei aus einer doppelten Perspektive arbeitet: Das Unternehmen ist selbst Anwender von Cybersecurity und zugleich Anbieter entsprechender Lösungen und Services. Der Ansatz reicht von Assessments und Programm-Management bis zur Implementierung und adressiert unterschiedliche Ebenen im Unternehmen, vom C-Level über Produktion und IT bis zur Sicherheitsorganisation.
Dass IT/OT-Konvergenz für Siemens ein Schwerpunkt der Messe war, bestätigt der offizielle Messeauftritt. Siemens stellte einen Defense-in-Depth-Ansatz für industrielle Umgebungen vor und zeigte unter anderem ein KI-gestütztes Industrial Automation DataCenter. Grundlage ist eine softwarebasierte IT/OT-Architektur; dabei arbeitet Siemens mit Nvidia und Palo Alto Networks zusammen. Daneben standen ein OT Security Operations Center as a Service, Zero Trust sowie Beratung zu NIS2 und Cyber Resilience Act auf der Agenda.
Interessant ist dabei vor allem der pragmatische Blick auf die industrielle Transformation. Im Gespräch fiel sinngemäß immer wieder das Prinzip, einen Use Case nach dem anderen zu digitalisieren und abzusichern. Cybersecurity wird damit weniger zum nachträglichen Schutzschild einer fertigen Digitalisierung, sondern zu deren Voraussetzung.
NIS2: Regulierung wird vom Pflichtthema zum Architekturtreiber
Kaum ein Rundgang durch die Hallen kam 2026 ohne drei Buchstaben aus: NIS2. Doch gegenüber früheren Diskussionen hat sich der Ton verändert. Die zentrale Frage lautet weniger, ob regulatorische Anforderungen erfüllt werden müssen, sondern wie Unternehmen sie organisatorisch und technisch beherrschbar machen.
Das zeigte sich etwa im Gespräch mit 8com. Der Security-Dienstleister setzt stark auf ein rund um die Uhr betriebenes SOC und betonte gegenüber GIT SICHERHEIT die Kombination aus Automatisierung und menschlicher Bewertung. KI könne Alarme anreichern und Analysten unterstützen, der Mensch bleibe jedoch bewusst „in the loop“. Gerade für Unternehmen unter NIS2-, DORA- oder KRITIS-Anforderungen wird ein solches Modell interessant, wenn eigene Security-Ressourcen begrenzt sind.
Passend dazu beschäftigte sich Johannes Bendig, Head of SOC Engineering bei 8com, in seinem it-sa-Vortrag mit der Frage, wo KI im SOC bereits heute unterstützen kann, wo ihre Grenzen liegen und wie wiederum Angreifer KI nutzen.
Auch T-Security rückte im Gespräch mit GIT SICHERHEIT Security-Angebote für den Mittelstand, SOC-Services, Identity, KI-Security sowie Penetration Testing in den Mittelpunkt. Ein wiederkehrendes Stichwort dabei: Souveränität. Und zwar nicht nur als abstrakte technologische Unabhängigkeit, sondern als Frage von Daten, Technologie und Betrieb.
Digitale Souveränität wird konkret
Überhaupt gehört digitale Souveränität zu den Begriffen, die auf der it-sa 2026 aus der politischen Debatte mitten im Maschinenraum der IT angekommen sind.
Bei Stormshield wird dieser Gedanke mit europäischer Cybersecurity und industrieller Sicherheit verknüpft. Der zum Airbus-Konzern gehörende Anbieter stellte unter anderem die Industrie-Firewall SNi50 zur Segmentierung von OT-Netzen und Stormshield Network Security 5.1 vor. Im Mittelpunkt standen industrielle Cybersecurity, technologische Souveränität und die Resilienz vernetzter Infrastrukturen.
Noch deutlicher wird die neue Souveränitätsdiskussion beim Cloud Computing. Im Gespräch mit Steffen Ullrich und Michael Eckstein von Genua ging es darum, dass Verschlüsselung beim Transport und Speichern von Informationen nur einen Teil des Problems löst. Was passiert mit besonders sensiblen Daten während ihrer Verarbeitung in der Cloud?
Hier setzt Confidential Computing an. Genua zeigte auf der it-sa drei neue Komponenten: Genuscreen Virtual, den Genuscreen Attestation Server und einen Genuscreen Smartcard Server. Mit kryptografischer Attestierung soll überprüfbar werden, ob eine isolierte Verarbeitungsumgebung vertrauenswürdig ist und unveränderten Code ausführt. Das ist insbesondere für regulierte Organisationen interessant.
Souveränität bedeutet in diesem Verständnis also nicht zwangsläufig, auf Cloud Computing zu verzichten. Es geht darum, Vertrauen technisch überprüfbar zu machen.
Angriffserkennung für IT und OT: Sehen, was im Netz passiert
Ein zweites Genua-Thema führt direkt zurück zur kritischen Infrastruktur. Mit Genudetect präsentierte das Unternehmen auf der it-sa ein verteiltes Network-Detection-and-Response-System zur automatisierten Angriffserkennung.
Das System analysiert Netzwerkdaten unter anderem anhand von IDS-Signaturen und Indicators of Compromise. Besonders interessant für industrielle Anwendungen: Über Deep Packet Inspection erkennt Genudetect laut Genua mehr als 4.800 IT- und OT-Protokolle einschließlich proprietärer Industrieprotokolle. Die Analyse erfolgt passiv, soll den laufenden Netzwerkbetrieb also nicht beeinflussen.
Das passt zu einer Erfahrung, die in mehreren unserer Gespräche durchklang: Industrie- und KRITIS-Netze lassen sich nicht einfach nach den gleichen Regeln behandeln wie klassische Office-IT. Kleine, abgegrenzte Netze, Legacy-Systeme, Verfügbarkeitsanforderungen und eingeschränkte Wartungsfenster machen die Aufgabe komplexer.
Auch bei Rohde & Schwarz Networks and Cybersecurity ging es entsprechend um KRITIS, Vernetzung, Defence und IoT sowie um Anwendungen in OT-Umgebungen. Die entscheidende Frage ist längst nicht mehr, ob Produktion und Infrastruktur vernetzt werden. Entscheidend wird, wie diese Vernetzung segmentiert, überwacht und abgesichert werden kann, ohne Verfügbarkeit und Prozesse unnötig zu beeinträchtigen.
Auch bei Eset richtet sich der Blick zunehmend über den klassischen Schutz einzelner Endgeräte hinaus. Im Gespräch mit Michael Klatte wurde deutlich, welche Rolle dabei die Erkennung auffälliger Signale im Netzwerk spielt. Gerade für Kunden aus Automotive und Industrie wird entscheidend, verdächtiges Verhalten möglichst früh zu erkennen und unterschiedliche Sicherheitssignale zusammenzuführen. OT ist dabei nicht das traditionelle Kerngeschäft des softwarebasierten Security-Anbieters, die zunehmende Vernetzung industrieller Umgebungen macht das Thema jedoch auch hier relevanter. Der Messebesuch zeigt damit exemplarisch, wie sich die Grenzen zwischen Endpoint-, Netzwerk- und industrieller Security zunehmend verschieben.
Identity Security: Wenn 70 Logins am Tag keiner mehr will
Mehr über die it-sa
Eine andere Seite derselben Entwicklung zeigte Imprivata. Gerade Krankenhäuser sind ein gutes Beispiel dafür, dass hohe Sicherheit nicht automatisch mehr Reibung im Arbeitsalltag bedeuten darf. Wo Beschäftigte häufig wechseln oder an gemeinsam genutzten Geräten arbeiten, wird jede zusätzliche Anmeldehürde schnell zum Produktivitätsproblem.
Im Gespräch mit Nils Hondong und Detlev Riecke ging es deshalb um passwortlose Authentifizierung, schnelles On- und Offboarding sowie eine zentrale Verwaltung von Zugriffsrechten.
Neu vorgestellt wurde auf der it-sa Day-one Access innerhalb von Imprivata Enterprise Access Management. Neue Mitarbeiter sollen damit vom ersten Arbeitstag an auf die Anwendungen und Ressourcen zugreifen können, für die sie berechtigt sind. Die Lösung lässt sich laut Anbieter in bestehende HR- und Geschäftssysteme integrieren und unterstützt unter anderem passwortlose Verfahren wie Gesichtserkennung, Proximity-Ausweis und PIN.
Das vermeintlich banale Thema Anmeldung berührt damit mehrere Ziele gleichzeitig: Sicherheit, Produktivität und Compliance. Oder anders formuliert: Identity Management wird dann interessant, wenn niemand mehr darüber nachdenken muss, obwohl im Hintergrund sehr genau entschieden wird, wer wann worauf zugreifen darf.
Sicherer Datenaustausch: Compliance ohne Produktivitätsbremse
Ähnlich pragmatisch präsentierte sich FTAPI. Das Unternehmen stellte auf der it-sa den sicheren Datenaustausch in den Mittelpunkt. KI, agile Arbeitsabläufe und steigende Compliance-Anforderungen erhöhen aus Sicht des Anbieters die Komplexität der Datenflüsse; gezeigt wurde deshalb eine neue Produktvision, die Unternehmen mehr Kontrolle über diese Datenflüsse geben soll.
Im Gespräch mit GIT SICHERHEIT reichte die Diskussion von verschlüsselter E-Mail-Kommunikation über automatisierten Datenaustausch bis zur Nachweisbarkeit von Richtlinien. Das ist bezeichnend für eine Entwicklung, die auf der gesamten Messe zu beobachten war: Security-Produkte werden zunehmend nicht allein danach bewertet, ob sie schützen, sondern auch danach, ob sich ihre Schutzwirkung steuern und Compliance nachvollziehbar dokumentieren lässt.
KI in der Cybersecurity: Helfer, Risiko und neues Schutzobjekt
Und dann war da natürlich KI. Sie steckte 2026 fast überall drin: bei der Alarmanalyse im SOC, in Security-Plattformen, in Automatisierung und Administration. Gleichzeitig wird künstliche Intelligenz selbst zum Gegenstand der Absicherung.
Die eigentliche Messetendenz ist deshalb differenzierter als das Etikett „AI Security“. KI tritt in mindestens drei Rollen auf: als Werkzeug der Verteidiger, als Werkzeug potenzieller Angreifer und als neue Technologie, deren Nutzung Unternehmen kontrollieren und absichern müssen. Das Rahmenprogramm der it-sa griff den sicheren Einsatz künstlicher Intelligenz entsprechend als eines der zentralen Branchenthemen auf.
Cancom zeigte im Gespräch mit GIT SICHERHEIT ebenfalls, wie breit dieser Trend inzwischen reicht. Neben Security und Rechenzentrumsinfrastruktur wurden KI-gestützte Ansätze und Workshops thematisiert - insbesondere für den Sektor Healthcare, worüber demnächst auch im Fachmedium Management & Krankenhaus (wie GIT SICHERHEIT aus dem Wiley Verlag) zu lesen sein wird. Gerade für den Mittelstand stellt sich dabei eine praktische Frage: Wie kommt man vom abstrakten Versprechen der KI zu einem Anwendungsfall, der einen betrieblichen Nutzen bringt und gleichzeitig beherrschbar bleibt?
Fazit der it-sa 2026: Cybersecurity wird Teil der Betriebsfähigkeit
Was bleibt nach vielen Gesprächen und Kilometern durch die Nürnberger Messehallen?
Vor allem der Eindruck, dass Cybersecurity endgültig aus ihrer Spezialistenecke herauswächst. Sie berührt Produktionsleiter genauso wie CIOs und CISOs, Krankenhaus-IT ebenso wie KRITIS-Betreiber, Geschäftsführungen genauso wie Administratoren.
NIS2 und andere regulatorische Anforderungen beschleunigen diese Entwicklung. Entscheidender ist aber etwas anderes: Digitalisierung, Cloud, vernetzte Produktion und KI funktionieren dauerhaft nur, wenn Sicherheit von Anfang an mitgedacht wird.
Deshalb gehören scheinbar unterschiedliche Themen wie passwortlose Zugriffe, SOC-Services, Network Detection & Response, industrielle Firewalls, Confidential Computing oder sicherer Datenaustausch plötzlich in dieselbe Geschichte.
Die it-sa 2026 hat gezeigt, wohin sich diese Geschichte entwickelt: Cybersecurity wird weniger zu einem einzelnen Produkt und stärker zu einer Fähigkeit des Unternehmens. Es geht darum, zu erkennen, wer oder was auf Systeme zugreift, Auffälligkeiten schneller einzuordnen, IT und OT gemeinsam im Blick zu behalten und im Ernstfall handlungsfähig zu bleiben.
Vielleicht ist das die wichtigste Erkenntnis aus Nürnberg: Cyberresilienz bedeutet nicht, dass nichts passieren darf. Sondern dass Sicherheit, Organisation und Technik so zusammenspielen, dass ein Unternehmen auch dann noch funktioniert, wenn etwas passiert.
Die it-sa Expo&Congress versteht sich selbst als „Home of IT Security“ und gehört zu den großen internationalen Dialogplattformen für IT-Security. Sie findet seit 2009 eigenständig im Messezentrum Nürnberg statt. Für 2025 weist die NürnbergMesse 28.267 Fachbesucher aus 64 Ländern und 993 Aussteller in fünf Hallen aus. Offizielle Abschlusszahlen siehe im Bericht hier.