Kritische Infrastrukturen im Visier: Die 6 wichtigsten Erkenntnisse und Schlüsselfaktoren für KRITIS-Betreiber
Eine Auswertung des Verfassungsschutzberichts und der Polizeilichen Kriminalstatistik 2025 mit Folgerungen für den Schutz kritischer Infrastrukturen.
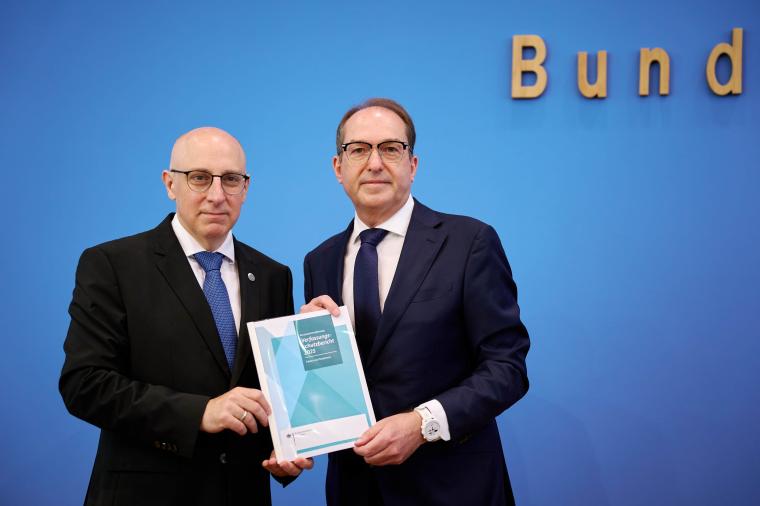
Als Alexander Dobrindt, Bundesinnenminister, und Sinan Selen, Präsident des Bundesamts für Verfassungsschutz, am 30. Juni 2026 den Verfassungsschutzbericht 2025 vorstellten, zeichnete sich erneut ein klares Bild ab: Die Gefährdungslage für Deutschland bleibt angespannt. Bereits zuvor hatten Alexander Dobrindt, der Vorsitzende der Innenministerkonferenz Andy Grote sowie BKA-Präsident Holger Münch die Polizeiliche Kriminalstatistik (PKS) 2025 präsentiert.
Für KRITIS-Betreiber, Industrieunternehmen und Sicherheitsverantwortliche ergibt sich daraus eine zentrale Erkenntnis: Physische Angriffe, Ausspähung, Wirtschaftsspionage und Sabotage lassen sich nicht mehr isoliert betrachten. Vielmehr verschwimmen die Grenzen zwischen klassischer Kriminalität und strategisch motivierten Angriffen zunehmend.
Einbruchdiebstahl
2025 wurden bundesweit 82.920 Wohnungseinbruchdiebstähle einschließlich Versuchen registriert. Im Vorjahr waren es 78.436 Fälle. Die Aufklärungsquote lag bei rund 14 Prozent. Auffällig bleibt der hohe Anteil gescheiterter Taten. Bereits 2024 lag die Versuchsquote bei 46 Prozent, und auch die Zahlen für 2025 deuten darauf hin, dass viele Einbrüche im Ansatz scheitern.
Dieser Befund unterstreicht die Bedeutung mechanischer Sicherungen, moderner Einbruchmeldetechnik, Videoüberwachung und einer frühzeitigen Wahrnehmung verdächtiger Aktivitäten. Gleichzeitig zeigt die Statistik, dass Einbrüche keineswegs nur nachts stattfinden. Täter nutzen häufig vorhersehbare Abwesenheitszeiten während der Arbeitszeit, beim Einkaufen oder in den frühen Abendstunden.
Neben Wohnungseinbrüchen erfasst die PKS auch Delikte in Dienst- und Büroräumen, Werkstätten, Produktionsbetrieben, Lagern, Verkaufsstellen, Baustellen, öffentlichen Einrichtungen sowie Energie- und Versorgungseinrichtungen. Damit berühren die Zahlen unmittelbar Bereiche, die auch für kritische Infrastrukturen relevant sind.
Einbruch und Sabotage
Für Markus Piendl vom Sachverständigenbüro Markus Piendl in München reicht die Betrachtung eines Einbruchs als reine Eigentumskriminalität häufig nicht mehr aus.
„Bei gewerblichen Objekten lassen sich Einbruch, Ausspähung und Sabotage nicht immer klar voneinander trennen“, erklärt der Sachverständige. Neben dem Diebstahl von Wertgegenständen oder Betriebsmitteln können Täter unter anderem Betriebsunterbrechungen verursachen, Maschinen manipulieren, Energie- oder Datenleitungen beschädigen, vertrauliche Unterlagen entwenden, Überwachungsgeräte platzieren oder gezielt Sicherheitsmaßnahmen auskundschaften.
Problematisch dabei: Nach außen wirken solche Vorfälle häufig wie gewöhnliche Einbrüche oder Sachbeschädigungen. Erst vertiefte Ermittlungen und eine behördenübergreifende Bewertung lassen mögliche Auftraggeber, Motivlagen oder strategische Hintergründe erkennen. Je nach Tatmotiv können solche Vorfälle zudem als politisch motivierte Kriminalität oder Staatsschutzsachverhalt eingeordnet werden.
Schlussfolgerungen des Experten
Zwar lassen sich die Zahlen des Wohnungseinbruchdiebstahls nicht unmittelbar auf kritische Infrastrukturen übertragen, dennoch zeigen sie nach Ansicht von Markus Piendl, dass das Überwinden baulicher und technischer Schutzmaßnahmen weiterhin ein relevantes Kriminalitätsphänomen darstellt.
Während mittelständische Unternehmen durch Produktionsausfälle oder Know-how-Verlust in ihrer Existenz gefährdet sein können, stehen bei KRITIS-Betreibern häufig andere Ziele im Fokus: Ausspähung, Manipulation oder Sabotage.
Vom Lagebild zur Umsetzung
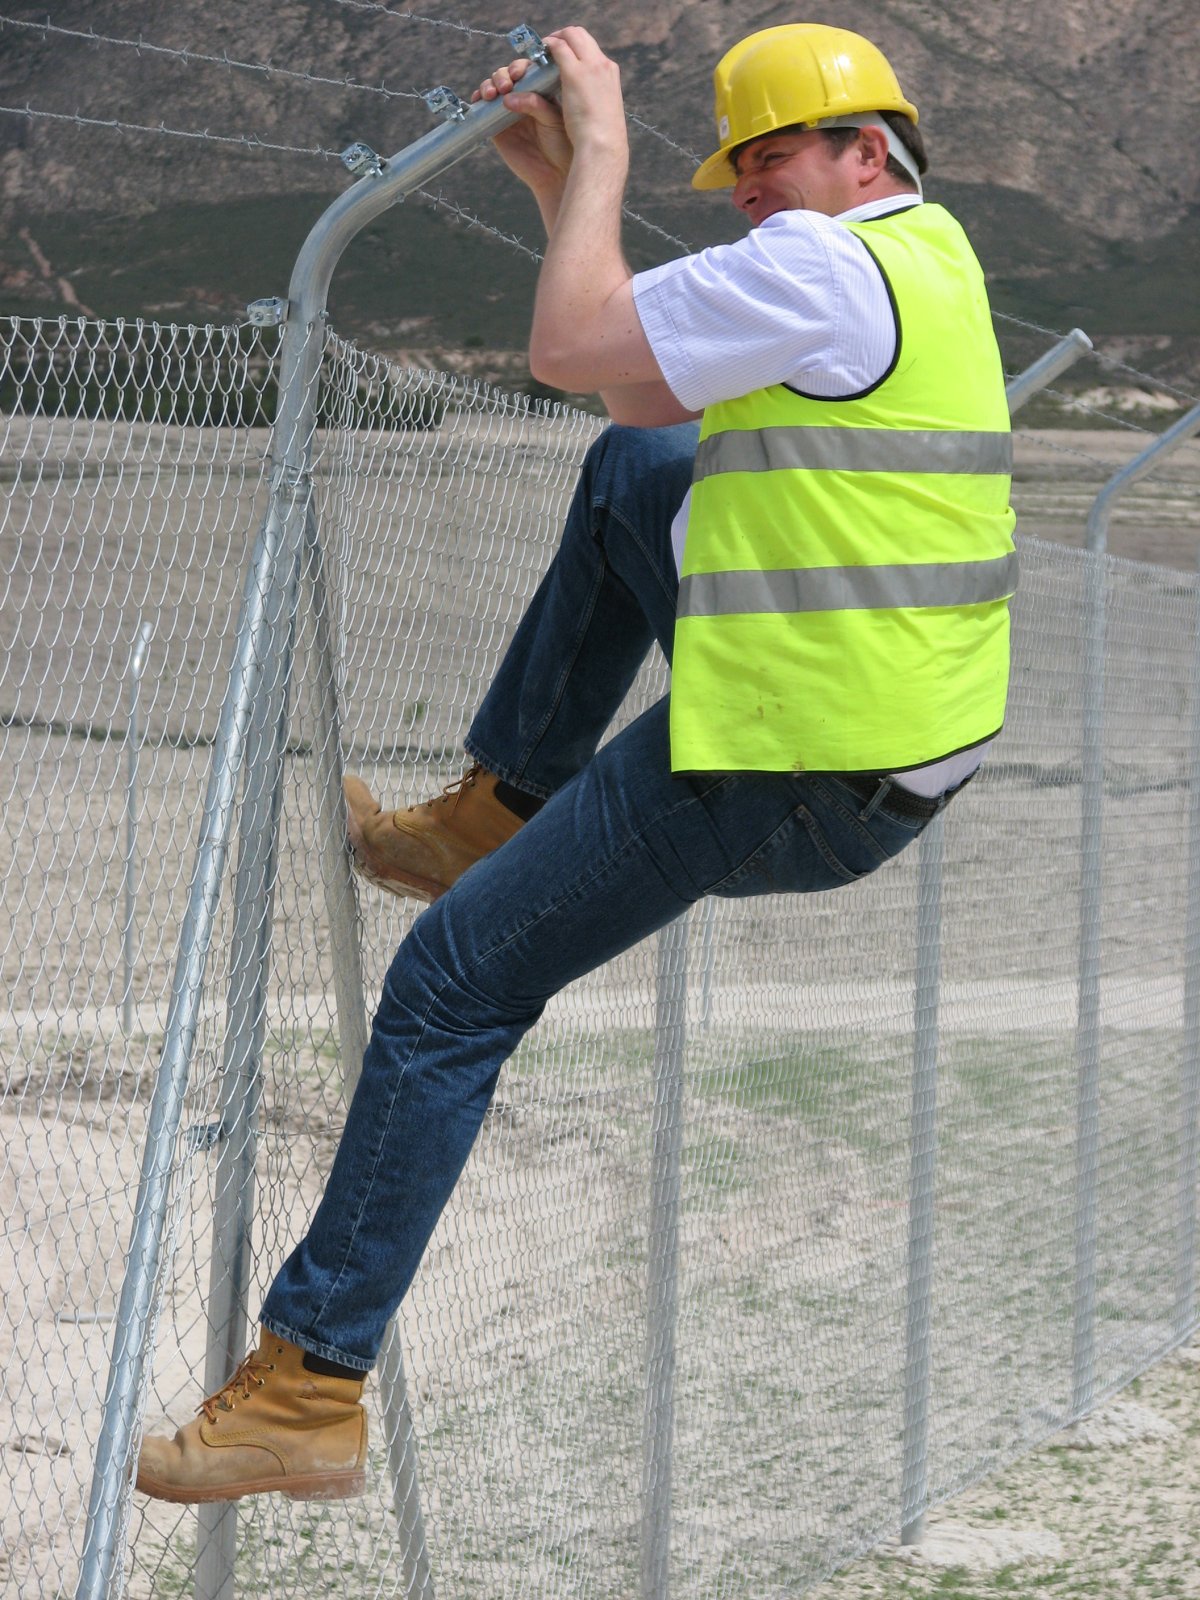
Die eigentliche Herausforderung beginnt dort, wo Sicherheitskonzepte im operativen Alltag funktionieren müssen. Perimeterschutz umfasst sämtliche baulichen, technischen und organisatorischen Maßnahmen, die das unbefugte Überwinden einer definierten Grundstücks- oder Objektgrenze erkennen, verzögern oder verhindern sollen.
Die Lokavis Sicherheitstechnik GmbH mit Sitz in Eggenfelden hat sich auf die Absicherung solcher Perimeter spezialisiert und vertreibt Lösungen des US-Herstellers Southwest Microwave in Deutschland, Österreich und der Schweiz.
Für Betriebsleiter Thomas Friedlmeier bestätigen die aktuellen Sicherheitsberichte die Erfahrungen aus der Praxis. Deutschland stehe unter Druck, und gerade im Bereich des Perimeterschutzes könnten Planungsfehler, ungeeignete Technologien, Installationsmängel oder eine mangelhafte Abstimmung einzelner Komponenten die tatsächliche Schutzwirkung deutlich reduzieren.
Gemeinsame Lösungsfindung
Ein prägendes Praxisbeispiel erlebte Thomas Friedlmeier vor mehr als 15 Jahren bei einer Photovoltaikanlage in Italien, bei der Kupferdiebstähle einen sechsstelligen Schaden verursachten: „Gemeinsam mit Markus Piendl wurde die Ursache untersucht. Die Analyse deckte eine überbrückte Manipulationssicherung auf, durch die die Täter unerkannt eindringen konnten. Anschließend wurde die Sicherheitstechnik unter anderem mit Lösungen von Dallmeier electronic verbessert“, so Friedlmeier.
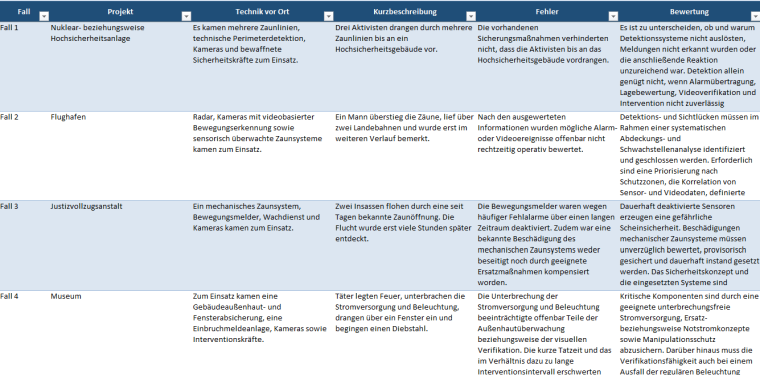
Vor dem Hintergrund des im März 2026 in Kraft getretenen KRITIS-Dachgesetzes ließ Lokavis gemeinsam mit dem Sachverständigen zahlreiche dokumentierte Sicherheitsvorfälle auswerten, um typische Schwachstellen bei Planung, Installation und Betrieb von Perimetersicherheitslösungen zu identifizieren (siehe Tabelle oben: „Detektiert ist nicht verhindert“.)
Fazit
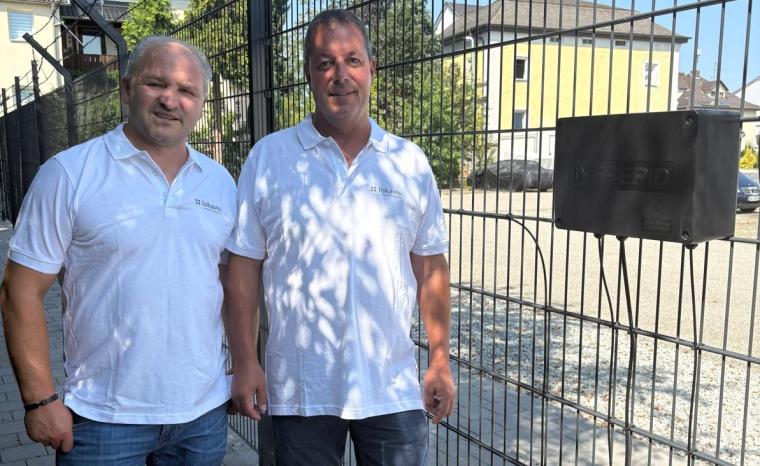
Für Fatmir Kalmendi, Geschäftsführer von Lokavis, ist die Lage eindeutig: „Die aktuelle Bedrohungslage erfordert einen ganzheitlichen Sicherheitsansatz. Die Risiken reichen von klassischem Einbruch über Wirtschaftsspionage bis zu gezielter Sabotage. Moderne Sicherheitskonzepte müssen daher physische und digitale Schutzmaßnahmen verbinden und Daten aus unterschiedlichen Detektionssystemen zu einem belastbaren Lagebild zusammenführen.“ Kalmendi ergänzt: „Gerade in sicherheitskritischen Umgebungen wie Flughäfen, Justizvollzugsanstalten, Energieanlagen, militärischen Einrichtungen oder anderen KRITIS-Standorten entscheidet nicht die einzelne Komponente über den Schutzgrad, sondern das reibungslose Zusammenspiel aller Systeme, Prozesse und Verantwortlichkeiten.
CHECKLISTE: 6 Schlüsselfaktoren für wirksamen Perimeterschutz
Die Auswertung dokumentierter Sicherheitsvorfälle zeigt, dass nicht einzelne Komponenten, sondern das Zusammenspiel von Technik, Prozessen und Intervention über die Wirksamkeit eines Sicherheitskonzepts entscheidet. Daraus ergeben sich sechs Schlüsselfaktoren für einen wirksamen Perimeterschutz.
- Detektion ohne wirksame Alarmbearbeitung und Intervention bietet keine ausreichende Schutzwirkung.
- Hohe Falschalarmraten können dazu führen, dass Systeme deaktiviert oder Alarmmeldungen ignoriert werden.
- Fehlende Videoverifikation erschwert eine schnelle Lagebeurteilung.
- Schwachstellen an Übergängen, Zufahrten, Fenstern, Dächern, Wasserwegen oder Baustellen müssen gesondert betrachtet werden.
- Stromversorgung und Kommunikationswege sind kritische Abhängigkeiten.
- Perimetersicherheitslösungen sollten regelmäßig unter realistischen Bedingungen getestet werden.
- Im Mittelpunkt steht dabei stets die vollständige Sicherheitskette aus Detektion, Übertragung, Anzeige, Verifikation, Entscheidung, Intervention und Dokumentation.
CHECKLISTE: 6 Erkenntnisse für KRITIS-Betreiber
Für Unternehmen und Betreiber kritischer Infrastrukturen ergeben sich aus den aktuellen Bedrohungslagen sechs zentrale Handlungsfelder, die bei der Planung, Bewertung und Weiterentwicklung von Sicherheitskonzepten berücksichtigt werden sollten.
- Sicherheitsvorfälle ganzheitlich bewerten
Vorfälle sollten nicht ausschließlich nach dem unmittelbaren Sach- oder Entwendungsschaden beurteilt werden. - Anzeichen für Ausspähung ernst nehmen
Wiederholte Zutrittsversuche, verdächtige Beobachtungen, Drohnenüberflüge oder Manipulationsspuren können Hinweise auf vorbereitende Ausspähungsmaßnahmen sein. - Physische und digitale Sicherheit verzahnen
Cybersecurity und physische Sicherheit müssen organisatorisch und prozessual zusammengeführt werden. - Ein gemeinsames Lagebild schaffen
Perimeterschutz, Zutrittskontrolle, Videoanalyse, Einbruchmeldetechnik und Drohnenerkennung sollten in ein integriertes Sicherheits- und Lagebild einfließen. - Auch gescheiterte Angriffe auswerten
Erfolglose Einbruchs- oder Manipulationsversuche sind systematisch zu dokumentieren und auf mögliche Zusammenhänge zu analysieren. - Melde- und Eskalationswege definieren
Klare interne und externe Meldewege sind Voraussetzung für eine schnelle und koordinierte Reaktion auf Sicherheitsvorfälle.