NIS-2 und KRITIS: Warum Zutrittskontrolle der Schlüssel zur Cybersicherheit kritischer Infrastrukturen ist
In den Medien begegnen uns fast täglich Berichte über Cyberangriffe. Unter den aufsehenerregendsten Vorfällen der letzten Zeit: der Angriff auf Frankreichs größten Telekommunikationsanbieter Orange sowie das Hacken und Deaktivieren mehrerer kommunaler Webseiten in Mitteldeutschland. Diese Beispiele verdeutlichen, wie entscheidend es ist, unsere Informationssysteme umfassend vor Angriffen zu schützen – damit Gesellschaft und Wirtschaft weiterhin handlungsfähig bleiben. Ein Beitrag von Jochen Klein, Senior Account Manager bei PCS.
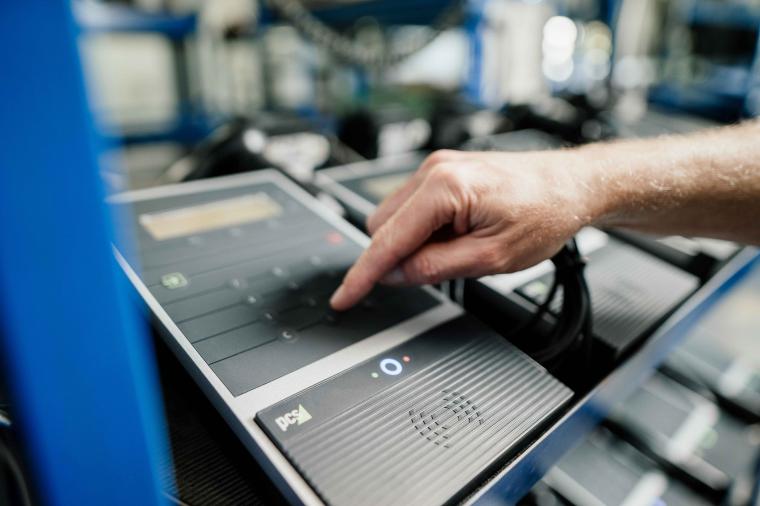
Die europaweit gültige NIS-2-Richtlinie koordiniert Cybersicherheitsvorgaben in den EU-Staaten und sorgt für einheitliche Standards. Inzwischen liegt auch in Deutschland ein entsprechendes Bundesgesetz vor – wenn auch mit Verzögerung. Am 30. Juli 2025 wurde der Gesetzentwurf des Bundesinnenministeriums zur Stärkung der Cybersicherheit vom Bundeskabinett verabschiedet. Nach Zustimmung des Bundesrats tritt das „Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements“ in Kraft und modernisiert das bestehende IT-Sicherheitsrecht umfassend.
Zukünftig müssen Systeme durch technische und organisatorische Maßnahmen widerstandsfähiger gegen Cyberangriffe gemacht werden. Dazu gehören Risikoanalysen, Notfallpläne, Backup-Konzepte und Verschlüsselungslösungen. Andernfalls drohen bei schweren Verstößen Bußgelder, orientiert am Jahresumsatz. Neu ist auch: Die Geschäftsführung wird explizit in die Verantwortung genommen – IT-Sicherheit wird zur Chefsache.
Parallel dazu wird das KRITIS-Dachgesetz überarbeitet. Es behandelt nicht nur die Cybersicherheit, sondern auch den physischen Schutz Kritischer Infrastrukturen – mit klaren Vorgaben für präventive Maßnahmen und aktives Risikomanagement.
Weiterlesen mit Login
Noch nicht registriert?
Geschützter Bereich: Registrieren Sie sich jetzt kostenfrei und erhalten Sie vollen Zugriff auf alle exklusiven Inhalte von GIT SICHERHEIT. Mit unserem Newsletter senden wir Ihnen regelmäßig Top-Meldungen aus der Sicherheitsbranche sowie die aktuelle E-Ausgabe.
Registrieren

Meist gelesen
Glasfaser schützt Kritische Infrastrukturen: AP Sensing erkennt Risiken in Echtzeit über viele Kilometer
Glasfaser als Frühwarnsystem: Faseroptische Sensorik schützt Kritische Infrastrukturen mit Echtzeit Detektion über Kilometer
KRITIS-Dachgesetz: Jetzt wird Sicherheit Pflicht
Was KRITIS-Betreiber jetzt wissen müssen über die neuen Pflichten zur physischen Sicherheit
Eine Plattform. Mehr Möglichkeiten für moderne physische Sicherheit
Brivo vereint Zutrittskontrolle und Video Intelligence auf einer Cloud-nativen Plattform.
Vernetzte Sicherheit: Wie integrierte Sicherheitslösungen Risiken steuern und regulatorische Anforderungen erfüllen
Geopolitische Spannungen, hybride Bedrohungen, Cyberangriffe, Vandalismus und steigende Anforderungen an die Resilienz von Organisationen verändern die Rahmenbedingungen, unter denen Sicherheitskonzepte entwickelt und umgesetzt werden müssen. Gleichzeitig wächst der regulatorische Druck. Die AES/NSL von Klüh Security erfüllt mit Zertifizierungen nach VdS 3137/DIN EN 50518, VdS 3138, DIN EN 17483-1 sowie ISO 27001 zentrale Anforderungen an Leitstellenbetrieb, KRITIS-Schutz und Informationssicherheit.
90 Jahre Dom Sicherheitstechnik: Vom Schließzylinder zur vernetzten Zutrittslösung
Tradition trifft Innovation: Dom Sicherheitstechnik feiert 90 Jahre Sicherheitstechnik und startet in eine neue Ära digitaler Zutrittslösungen