Assa Abloy erhält ISO-Zertifizierung 27001:2017
IT-Sicherheit ist wichtig für alle Branchen. Assa Abloy hat nun ein ISO-zertifiziertes Informationssicherheits-Managementsystem eingeführt.

Die Welt ist im Wandel, allerdings birgt die steigende Digitaliserung und Vernetzung auch große Gefahren: Internetangriffe und Datendiebstähle nehmen zu. Der Schaden, der durch mangelnde Informationssicherheit verursacht wird, kann fatal für Unternehmen sein. Seinsible Daten gilt es, im Hinblick auf Vertraulichkeit, Integrität und Verfügbarkeit zu schützen.
Als Hersteller für Sicherheitstechnik hat Assa Abloy schon immer hohe Anforderungen an die Informationssicherheit gestellt – genauso wie an die Sicherheit und Zuverlässigkeit ihrer Produkte und Dienstleistungen. Die Einführung eines ISO-27001-zertifizierten Informationssicherheits-Managementsystems (ISMS) hilft Bedrohungen abzuwehren. Aus diesem Grund hat sich nun auch Assa Abloy dazu zertifizieren lassen und gehört damit als Hersteller zu den Vorreitern der Branche. Der Geltungsbereich ist „Entwicklung und Vertrieb sowie Betrieb und Pflege von Produkten und Servicedienstleitung für mechanische und elektromechanische Schließanlagen".
„Für unsere Kunden sind Sicherheit und Anwenderfreundlichkeit große Themen. Die Produkte sollen immer und überall verfügbar sein, Individualisierung und Flexibilisierung sind da große Schlagwörter", erklärt Joachim Mahlstedt, Leiter Business Development Infrastruktur bei Assa Abloy. Elektronische Schließsysteme haben in diesem Kontext einen besonderen Stellenwert. Sie gliedern sich zwischen den zwei Welten mechanische Schließanlage und Zutrittskontrolle ein. "Egal, für welche Produkte sich unsere Kunden entscheiden, sie können sicher sein, dass sie nicht nur sicher sind, sondern auch im höchsten Maße die gestiegenen Anforderungen erfüllen", sagt Joachim Mahlstedt.
Mit einem Informationssicherheits-Managementsystems lässt sich die Informations- und IT-Sicherheit einer Organisation strukturiert aufbauen, nachweisen und kontinuierlich verbessern. Für eine Vielzahl von Unternehmen ist das besonders wichtig – zum Beispiel auch für Kritische Infrastrukturen (KRITIS), da viele Menschen von der reibungslosen Funktion der kritischen Leistungen abhängen.
Weiter Informationen sind hier verfügbar.



Meist gelesen
Die Resilienz Deutschlands auf dem Prüfstand
Wie Deutschland handlungsfähig wird – Bonner IT-Dialog am 7. Oktober mit Studie „Gesamtgesellschaftliches Sicherheitsökosystem 2030“
Hanwha Vision: KI-gestützte Thermaldetektion für den Perimeterschutz
Präzise KI-Thermaldetektion für zuverlässige Perimetersicherung – bei Tag, Nacht und jedem Wetter.
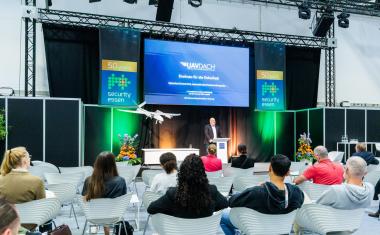
Security Essen: Drohnen-Fachtagung und Blaulicht-Forum
Die Security Essen stellt den Austausch zwischen Wirtschaft, Behörden und Einsatzkräften mit zwei zentralen Programmpunkten in den Mittelpunkt: der Europäischen Drohnen-Fachtagung sowie dem Blaulichtforum.
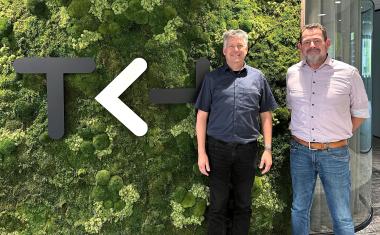
TKH Security GmbH verstärkt Geschäftsführung und Vertrieb
Die TKH Security GmbH verstärkt ihr Team in Deutschland. Carsten Keite ist seit dem 1. März als Geschäftsführer für das Unternehmen tätig. Zum 1. August hat Nico Janich die Position als Key Account Manager übernommen.
Neustart bei Geutebrück: Neue Investoren - Katharina Geutebrück verlässt das Unternehmen
Neues Kapitel: IBEX und Merantix übernehmen, Eigentümerfamilie zieht sich zurück.