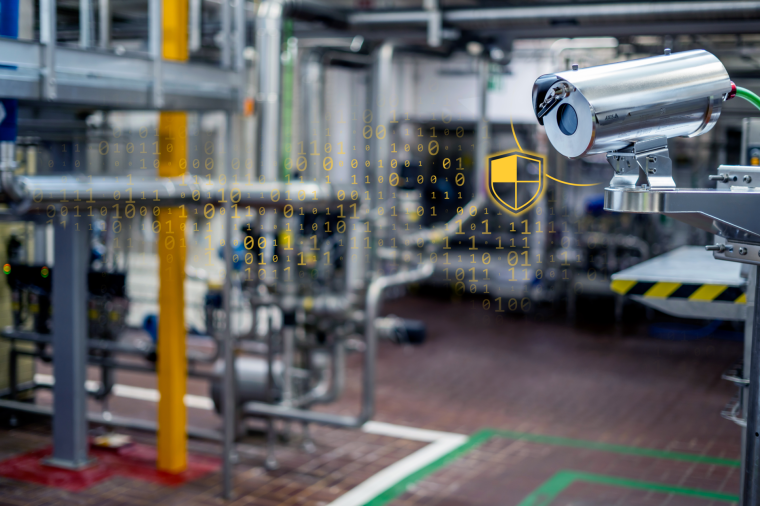
„IP-Kameras im Visier: Wie Axis Communications Cybersicherheit zur Priorität macht“
Cyberattacken öffnen den Weg zur Kontrolle über die Geräte, zu DDoS-Angriffen, Attacken gegen Behörden, Krankenhäuser und Schulen – und auch im Krieg gegen die Ukraine beobachten Russen Luftabwehrsysteme zur Planung ihrer Angriffe. Die Zahl der Angriffe nimmt nach Erhebungen jedes Jahr auf krasse Weise zu. GIT SICHERHEIT sprach mit Andre Bastert, Global Product Manager AXIS OS bei Axis Communications, über die Cybersicherheitsstrategie seines Unternehmens.
Herr Bastert, Kameras sollten nach Möglichkeit cybersicherheitsmäßig keine Schwäche zeigen. Und doch werden IP-Kameras von allen Geräten wohl am häufigsten angegriffen. Wie ist die Lage aus Ihrer Sicht?
Andre Bastert: Die Lage ist tatsächlich besorgniserregend. Internationale Berichte zur Verwundbarkeit von IoT-Geräten zeigen dies deutlich. Die schiere Anzahl – wir sprechen von Billionen von vernetzten IoT-Geräten – und deren oft unzureichende Absicherung stellen alle am Geschehen Involvierten, darunter Hersteller, Betreiber oder Regulierungsbehörden, vor enorme Herausforderungen. Es überrascht daher nicht, dass der IoT-Markt zunehmend mit einer Flut von Gesetzesnovellen, Regularien und neuen Standards konfrontiert wird. Leider gelingt es vielen Herstellern bislang nicht, Cybersicherheit konsequent in ihre Produkte zu integrieren. Die daraus resultierende „Angriffsfläche IoT“ ist ein wachsendes Risiko, dem wir dringend begegnen müssen.
Eine Cybersicherheitsstrategie ist für einen Hersteller wie Axis also unabdingbar, kann aber ohne den Anwender alleine nichts ausrichten. Könnten Sie einmal die Entwicklung Ihrer Strategie erläutern, seitdem Axis 2016 erstmals einen Schwachstellenreport veröffentlicht hat?
Andre Bastert: Seit 2016 haben wir einen langen Weg zurückgelegt und sind stolz auf die Fortschritte, die wir beim Schwachstellenmanagement erzielt haben. Damals haben wir uns intensiv mit Best Practices aus der IT-Branche beschäftigt und von führenden Unternehmen gelernt. Auf dieser Grundlage haben wir unsere eigene „Axis Vulnerability Management Policy“ entwickelt. Sie legt transparent dar, wie wir mit Schwachstellen umgehen – von der Identifikation über das Patchen bis hin zu den Abläufen und der Kommunikation mit unseren Partnern und Kunden, sobald eine Schwachstelle identifiziert wurde.
Weiterlesen mit Login
Noch nicht registriert?
Geschützter Bereich: Registrieren Sie sich jetzt kostenfrei und erhalten Sie vollen Zugriff auf alle exklusiven Inhalte von GIT SICHERHEIT. Mit unserem Newsletter senden wir Ihnen regelmäßig Top-Meldungen aus der Sicherheitsbranche sowie die aktuelle E-Ausgabe.
RegistrierenBusiness Partner
Axis Communications GmbHAdalperostr. 86
85737 Ismaning
Deutschland

Meist gelesen
Security Essen 2026 - wo vernetzte Sicherheit erlebbar wird
Security Essen vom 22. bis 25. September 2026: Jetzt Messeticket sichern und Trends entdecken.

KRITIS-Dachgesetz: Jetzt wird Sicherheit Pflicht
Was KRITIS-Betreiber jetzt wissen müssen über die neuen Pflichten zur physischen Sicherheit
KRITIS-Dachgesetz: Neue Prüfleitlinie bewertet Widerstandsfähigkeit von Zaunanlagen im Perimeterschutz
Widerstandsfähigkeit von Zaunanlagen im Einklang mit dem Kritis-Dachgesetz
90 Jahre Dom Sicherheitstechnik: Vom Schließzylinder zur vernetzten Zutrittslösung
Tradition trifft Innovation: Dom Sicherheitstechnik feiert 90 Jahre Sicherheitstechnik und startet in eine neue Ära digitaler Zutrittslösungen
Glasfaser schützt Kritische Infrastrukturen: AP Sensing erkennt Risiken in Echtzeit über viele Kilometer
Glasfaser als Frühwarnsystem: Faseroptische Sensorik schützt Kritische Infrastrukturen mit Echtzeit Detektion über Kilometer