KRITIS-Konformität beginnt mit der Risikoanalyse: So erkennen Unternehmen ihre KRITIS-Relevanz
Am 17. März dieses Jahres ist das KRITIS-Dachgesetz in Deutschland in Kraft getreten. Viele Unternehmen wissen aber noch nicht genau, ob sie KRITIS-relevant sind und welche Maßnahmen sie in diesem Fall ergreifen müssten. Im Gespräch mit GIT SICHERHEIT erläutert Andreas Dannöhl, KRITIS-Experte und Branchenmanager Industrie bei Bosch Building Technologies, wie Unternehmen ihre KRITIS-Relevanz erkennen und womit sie in die Umsetzung starten können.
GIT SICHERHEIT: Herr Dannöhl, das Thema KRITIS gewinnt an Brisanz. Welche Fragen werden Ihnen als Experten am häufigsten gestellt?
Andreas Dannöhl: Am Anfang steht meistens die Frage: Sind wir überhaupt KRITIS-relevant? Gerade im Mittelstand gibt es hier noch Unsicherheiten. Vor allem weniger offensichtliche Sektoren wie die Lebensmittelindustrie oder technische Zulieferer von Infrastruktur-Betreibern fühlen sich oft nicht angesprochen.
Das heißt, hier ist noch Aufklärungsarbeit zu leisten?
Andreas Dannöhl: Auf jeden Fall, insbesondere bei den kleineren Unternehmen, die Teil einer größeren Versorgungskette sind. Denn jede Kette ist nur so stark wie ihr schwächstes Glied. Im Grunde genommen sollten sich alle Unternehmen, die Teil einer solchen Kette sind, mit KRITIS beschäftigen.
Welche Unterstützung können Sie dabei leisten?
Andreas Dannöhl: Wir stellen zunächst fest, ob ein Unternehmen von der KRITS-Gesetzgebung betroffen ist. Das ist immer der Startpunkt. Diese Beratungsleistung bieten wir sehr niedrigschwellig an: Der Einstieg erfolgt – völlig unverbindlich – über ein kostenloses ein- bis zweistündiges Gespräch vor Ort beim Unternehmen.
Und was ist der nächste Schritt, wenn das Unternehmen KRITIS-relevant ist?
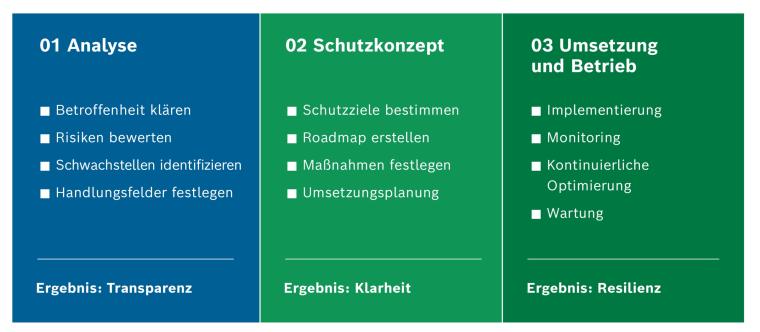
Andreas Dannöhl: Dann folgt eine ausführliche Analysephase. Sie besteht aus einer Gefahren- und Risikoanalyse und bildet die Grundlage für die spätere Erstellung eines richtlinienkonformen Schutzkonzepts. In dieser Phase erfragen wir zum Beispiel auch, ob bereits ein Sicherheitskonzept besteht und ob es anhand der potenziellen Eintrittswahrscheinlichkeit von Zwischenfällen ausreichend ist.
Können Sie diese Analysephase etwas genauer beschreiben?
Andreas Dannöhl: Die Analysephase basiert auf einem dreistufigen, methodischen Prozess. Sie beginnt mit einer detaillierten Gefahren- und Schwachstellenanalyse, die Bedrohungsszenarien und Täterprofile anhand von Standort, Technik und Organisation identifiziert. Danach werden diese Risiken nach Eintrittswahrscheinlichkeit und Schadensausmaß bewertet und als priorisierte Risiko-Matrix dargestellt. Das Ergebnis ist ein an die ISO 31000 angelehntes Lastenheft, das konkrete bauliche, technische und organisatorische Sicherungsmaßnahmen definiert.
Wie werden die Analyseergebnisse in konkrete Maßnahmen umgesetzt?
Andreas Dannöhl: Wir erstellen ein richtlinienkonformes Schutzkonzept, das Unternehmen als Anleitung dient, um KRITIS-konform zu werden. Darin sind alle Schutzmaßnahmen aufeinander abgestimmt und es ist festgelegt, welche technischen Komponenten und Systeme implementiert werden müssen. Danach folgt dann die konkrete bauliche, technische und organisatorische Umsetzung.
Bosch Building Technologies verfügt über langjährige Expertise in der physischen Absicherung komplexer Infrastrukturen, beispielsweise mit Perimeterschutz. Denken Sie in Ihren Analysen zusätzlich auch das Thema Cybersicherheit mit?
Andreas Dannöhl: Die Cybersicherheit ist inzwischen eng mit der physischen Sicherheit verzahnt. Zum Beispiel hat jede Überwachungskamera auch Softwarekomponenten, die mit anderen Systemen im Unternehmen vernetzt sind. Oder nehmen Sie das Thema Cloud: Es ist durchaus relevant, in welchem Land die Server dafür stehen.
Das heißt, Sie sind auch Spezialisten für die NIS2-Verordnung, die das Thema Cybersicherheit gesetzlich regelt?
Andreas Dannöhl: Beim Schutz von Netz- und Informationssystemen arbeiten wir eng mit unserem erfahrenen Kooperationspartner T Security zusammen. Das Tochterunternehmen der Deutschen Telekom übernimmt – falls es vom Kunden zusätzlich gewünscht wird – den NIS2-Beratungsansatz und prüft unter anderem das IT-Sicherheitsmanagementsystem beim Kunden. Damit ergänzt T Security unser Angebot zur physischen Sicherheit optimal.
Warum haben Sie sich für diese Kooperation entschieden?
Andreas Dannöhl: Mit T Security arbeiten wir bereits seit Jahren eng zusammen. T Security ist auch Teil des Bosch Sicherheitsnetzes, kurz BoSiNet genannt. Dabei handelt es sich um ein Netzwerk für die verschlüsselte Alarm- und Datenübertragung. Wir kennen und schätzen uns aus dieser langjährigen Zusammenarbeit.
Heißt das, Ihre Risikoanalysen umfassen ab jetzt immer KRITIS und NIS2?
Andreas Dannöhl: Nicht unbedingt, der Kunde hat hier die freie Wahl. Er kann nur eine Analyse der physischen Sicherheit vornehmen lassen, oder nur den Bereich Cybersicherheit abdecken, oder beides im Paket. Es war uns wichtig, das Angebot so flexibel wie möglich zu gestalten. Im Endeffekt geht es vor allem darum, die von KRITIS und NIS2 betroffenen Unternehmen bei allen Schritten eng zu begleiten.
Noch eine praktische Frage: Was raten Sie Unternehmen, die wissen wollen, ob ihre Organisation KRITIS-relevant ist?
Andreas Dannöhl: Unser wichtigster Rat ist, nicht länger zu warten. Analyse und Umsetzung brauchen Zeit, und die haben wir angesichts der derzeitigen Gefährdungen nicht. Deshalb ist es existenziell, möglichst schnell zu wissen, ob man überhaupt vom Thema KRITIS betroffen ist und welche Maßnahmen in diesem Fall für eine höhere Resilienz getroffen werden müssen.
„Jede Versorgungskette ist nur so stark wie ihr schwächstes Glied. Alle Unternehmen, die Teil einer solchen Kette sind, sollten sich mit KRITIS beschäftigen.“